Прихований ризик технологічного процесу
Відхилення тиску, температури, рівня та перебігу реакції можуть вийти за межі штатного регулювання й призвести до небезпечних наслідків.
Ми застосовуємо наскрізний інженерний підхід до безпеки технологічних процесів: від досліджень HAZOP і LOPA до визначення SIL, розроблення SRS, проєктування SIS, валідації та перевірочних випробувань.
Переглянути рішення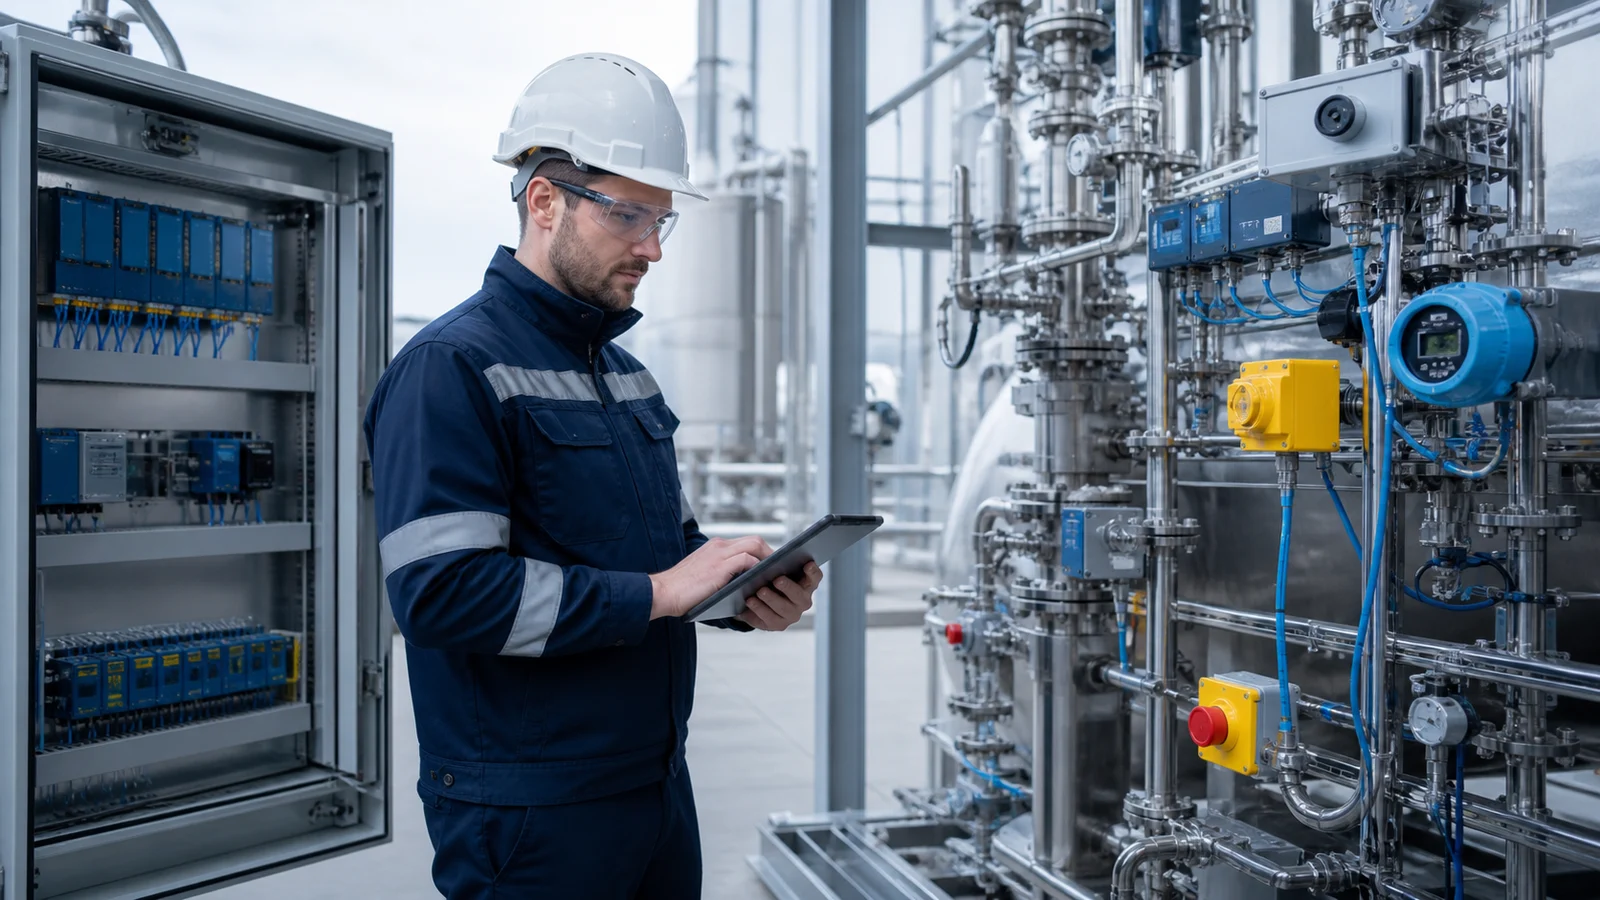
Відхилення тиску, температури, рівня та перебігу реакції можуть вийти за межі штатного регулювання й призвести до небезпечних наслідків.
Окремий сигнал тривоги або функція керування не завжди здатні незалежно й надійно забезпечити цільове зниження ризику в кожному сценарії.
Коли записи щодо аналізу, проєктування, випробувань, експлуатації та технічного обслуговування не пов’язані між собою, фактичний стан функції безпеки залишається невідомим.
Безпека технологічних процесів охоплює систематичне виявлення небезпек, розрахунок необхідного зниження ризику та реалізацію приладових функцій безпеки (SIF) у незалежній приладовій системі безпеки (SIS).
Підхід IEC 61511 розглядає функцію безпеки не як одноразовий проєкт автоматизації, а як безперервний життєвий цикл із визначеними обов’язками та контрольними етапами верифікації.
Визначаються сценарії, наслідки та наявні рівні захисту.
→Документуються вимоги до зниження ризику та функціональні вимоги.
→Розробляється архітектура датчиків, логічного пристрою та кінцевих виконавчих елементів.
→Функція проходить випробування, вводиться в експлуатацію, а її ефективність контролюється.
Кожна SIF розглядається окремо з урахуванням небезпек технологічного процесу, цільового зниження ризику та умов експлуатації й технічного обслуговування установки.
Небезпечні відхилення, ініціювальні події, наслідки та незалежні рівні захисту оцінюються в межах структурованих досліджень.
Цільовий SIL, безпечний стан, час реагування, інтервал випробувань, режими байпасування та поведінка в разі відмови вносяться до специфікації вимог.
Датчики безпеки, PLC безпеки / логічний пристрій, структура мережі та кінцеві елементи керування проєктуються за принципами незалежності.
Ефективність перевіряється з урахуванням архітектурних обмежень, стійкості до апаратних відмов, діагностичного покриття та припущень щодо перевірочних випробувань.
Причинно-наслідкові зв’язки, сценарії роботи функцій, поведінка в разі відмови та етапи безпечного зупинення перевіряються відповідно до критеріїв приймання.
Забезпечується підтримка контрольованого ведення записів щодо періодичних випробувань, відмов, байпасування, запитів на спрацювання, технічного обслуговування та змін.
Кожен рівень захисту — від базового керування технологічним процесом до аварійного реагування — виконує окреме завдання. SIS незалежно від штатної системи керування переводить процес у безпечний стан за визначеного небезпечного сценарію.
Чітко визначаються небезпечне відхилення, ініціювальна подія та неприйнятний наслідок.
Визначаються наявні рівні захисту та необхідне додаткове зниження ризику.
Документуються функція, безпечний стан, час реагування та вимоги до випробувань.
Архітектура датчиків, логічного пристрою та кінцевих виконавчих елементів розробляється відповідно до інженерних принципів.
Виконання вимог підтверджується розрахунками, FAT, SAT і функціональними випробуваннями.
Контрольні випробування, технічне обслуговування, байпасування, облік запитів на спрацювання та змін здійснюються під контролем.
Функції безпечного зупинення для реакторів, резервуарів, процесів перекачування, дозування та екзотермічних процесів.
Сценарії забезпечення безпеки пальників, котлів, газопроводів, систем під тиском і систем подачі палива.
Контрольно-вимірювальні засоби безпеки для критичних температур, тиску, інертизації та закритих технологічних процесів.
Управління технологічними ризиками в аміачних, парових, газових системах, системах CIP та обладнанні під тиском.
Дані про клієнта та підприємство анонімізовано відповідно до зобов’язань щодо конфіденційності.
Опишіть межі машини або технологічного процесу; відповідна команда з безпеки оцінить належний наступний крок.
Замовте аналіз обсягу заходів із забезпечення безпеки Ваш запит буде спрямовано безпосередньо до відповідної інженерної команди.
З Oskon — жодних проблем!
Залиште свої контактні дані, і наші досвідчені інженери зв’яжуться з вами для попереднього обговорення ваших потреб.