Вислів «технологія безпеки, незалежна від PLC» не означає, що машина працює без PLC або що безпека повністю відокремлена від керування виробництвом. Основний підхід полягає в тому, щоб реалізувати оцінювання сигналів безпечних датчиків, виконання логіки безпеки та керування безпечними виходами на Bihl+Wiedemann Safety Monitor або шлюзі з інтегрованим монітором безпеки, зберігаючи незалежність від марки стандартного PLC верхнього рівня та вибору польової мережі. Завдяки цьому навіть у разі зміни платформи керування технологічним процесом машини можна зберегти структуру польової системи ASi та значну частину реалізації функцій безпеки. Водночас кожен проєкт слід розглядати окремо з урахуванням оцінювання ризиків, вибраного варіанта виробу, меж інтерфейсів і протоколів валідації.
Де починається і де закінчується незалежність?
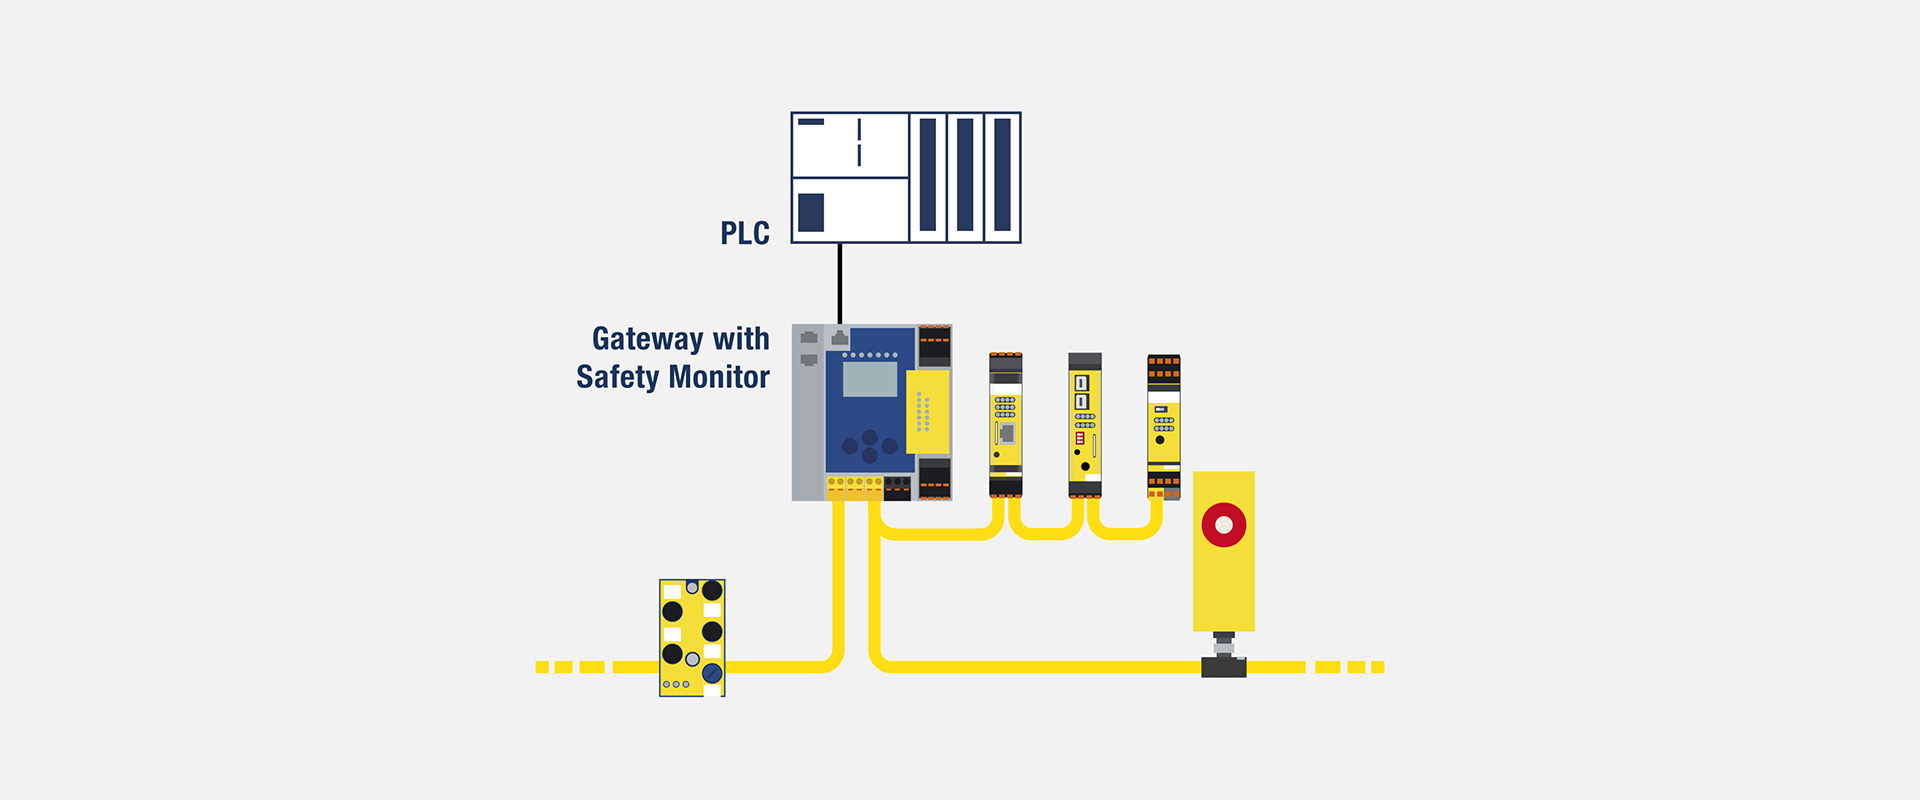
У традиційній структурі стандартні входи/виходи та сигнали безпеки можуть оброблятися на різних рівнях керування обладнанням одного виробника. У разі зміни платформи керування може знадобитися перегляд польових модулів, програми безпеки та інженерних інструментів. В офіційному описі застосування Bihl+Wiedemann підхід, незалежний від PLC, відокремлює польову систему ASi та оцінювання сигналів безпеки від системи керування верхнього рівня й передає дані процесу до відповідного PLC через шлюз, сумісний із поширеними варіантами польових шин. Датчики та виконавчі пристрої безпеки підключаються до мережі ASi, а конфігурація безпеки для Safety Monitor створюється в середовищі ASIMON360.
Це розділення не є абсолютним. Стандартний PLC і далі керує послідовністю роботи машини, повідомленнями HMI та виробничими умовами. Монітор безпеки також може отримувати певну стандартну інформацію про стан процесу для формування належних дозволів. Однак перехід у безпечний стан не можна проєктувати так, щоб він відбувався лише за умови своєчасного надходження біта від стандартного PLC. Безпечний вхід, логіку та вихід функції безпеки оцінюють у межах вибраної архітектури безпеки. У переліку сигналів слід зазначити, які дані призначені лише для діагностики, а які впливають на безпеку.
| Архітектура | Доцільна сфера застосування | Обмеження, які слід враховувати |
|---|---|---|
| Safety Basic Monitor | Локальні безпечні входи/виходи та розширення через ASi для невеликої або автономної машини | Інтерфейс польової шини, кількість локальних каналів і можливості розширення мережі вибирають відповідно до конкретного варіанта виробу |
| Шлюз стандартної польової шини + інтегрований Safety Monitor | Збереження логіки безпеки у шлюзі та передавання діагностичних даних і даних процесу до стандартного PLC | Обмін даними через стандартну польову шину не вважається безпечним зв’язком |
| Шлюз із підтримкою безпечної польової шини | Розподілена установка, що потребує обміну безпечними даними з F-CPU верхнього рівня | Слід чітко розмежувати локальну логіку, незалежну від PLC, та зони відповідальності F-CPU |
| Монітори, з’єднані через Safe Link | Безпечний зв’язок між секціями машини з різними платформами керування | Перевіряють межі зон, належність даних, навантаження на мережу та реакцію на несправності |
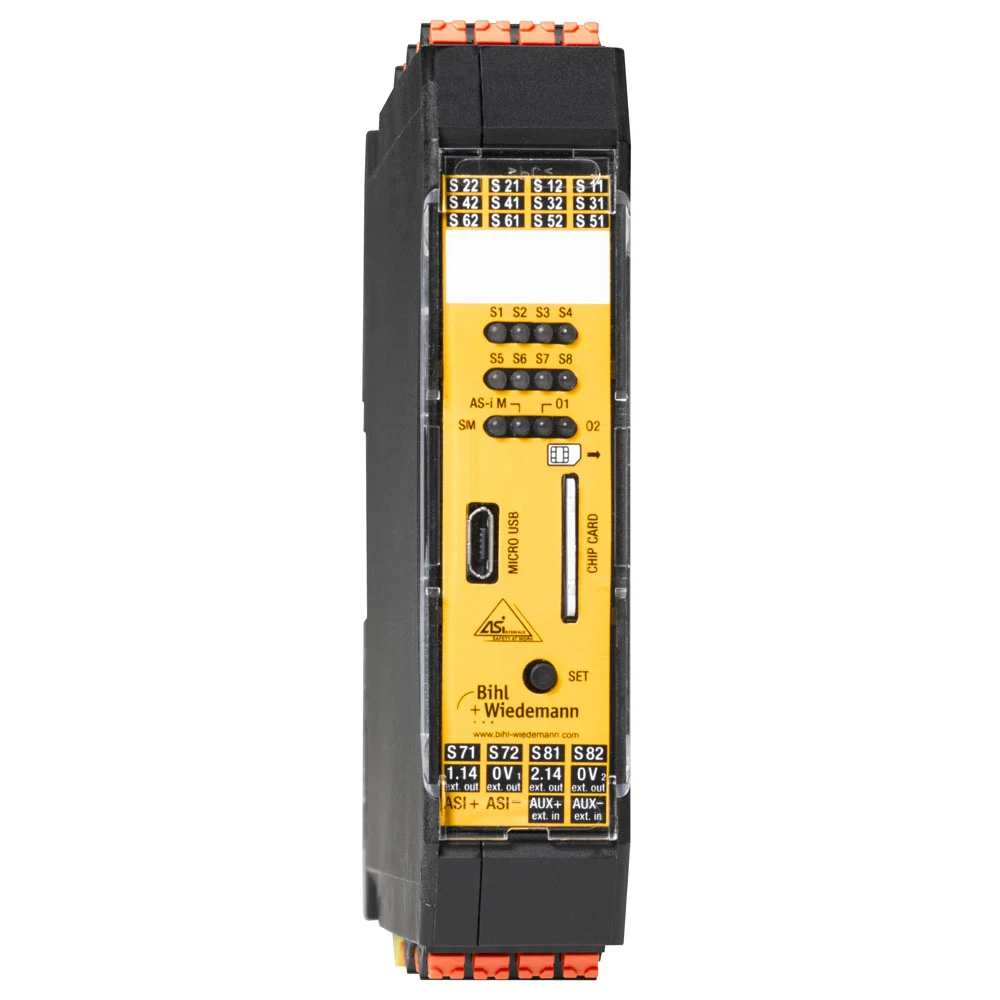
Локальне керування безпекою для невеликої машини: BWU2700
На офіційній сторінці виробу BWU2700 описано як Safety Basic Monitor із розширеними можливостями та одним ведучим пристроєм ASi-3. Цей конкретний варіант має локальні клеми, які можна використовувати як вісім стандартних цифрових входів або чотири двоканальні безпечні входи, а також два електронні безпечні вихідні кола; через ASi можливе розширення до 31 двоканального безпечного входу. Частину входів також можна налаштувати для безпечного контролю швидкості за сигналами датчиків наближення (ініціаторів). Конфігурування та діагностика здійснюються через інтерфейс Micro-USB; ступінь захисту — IP20.
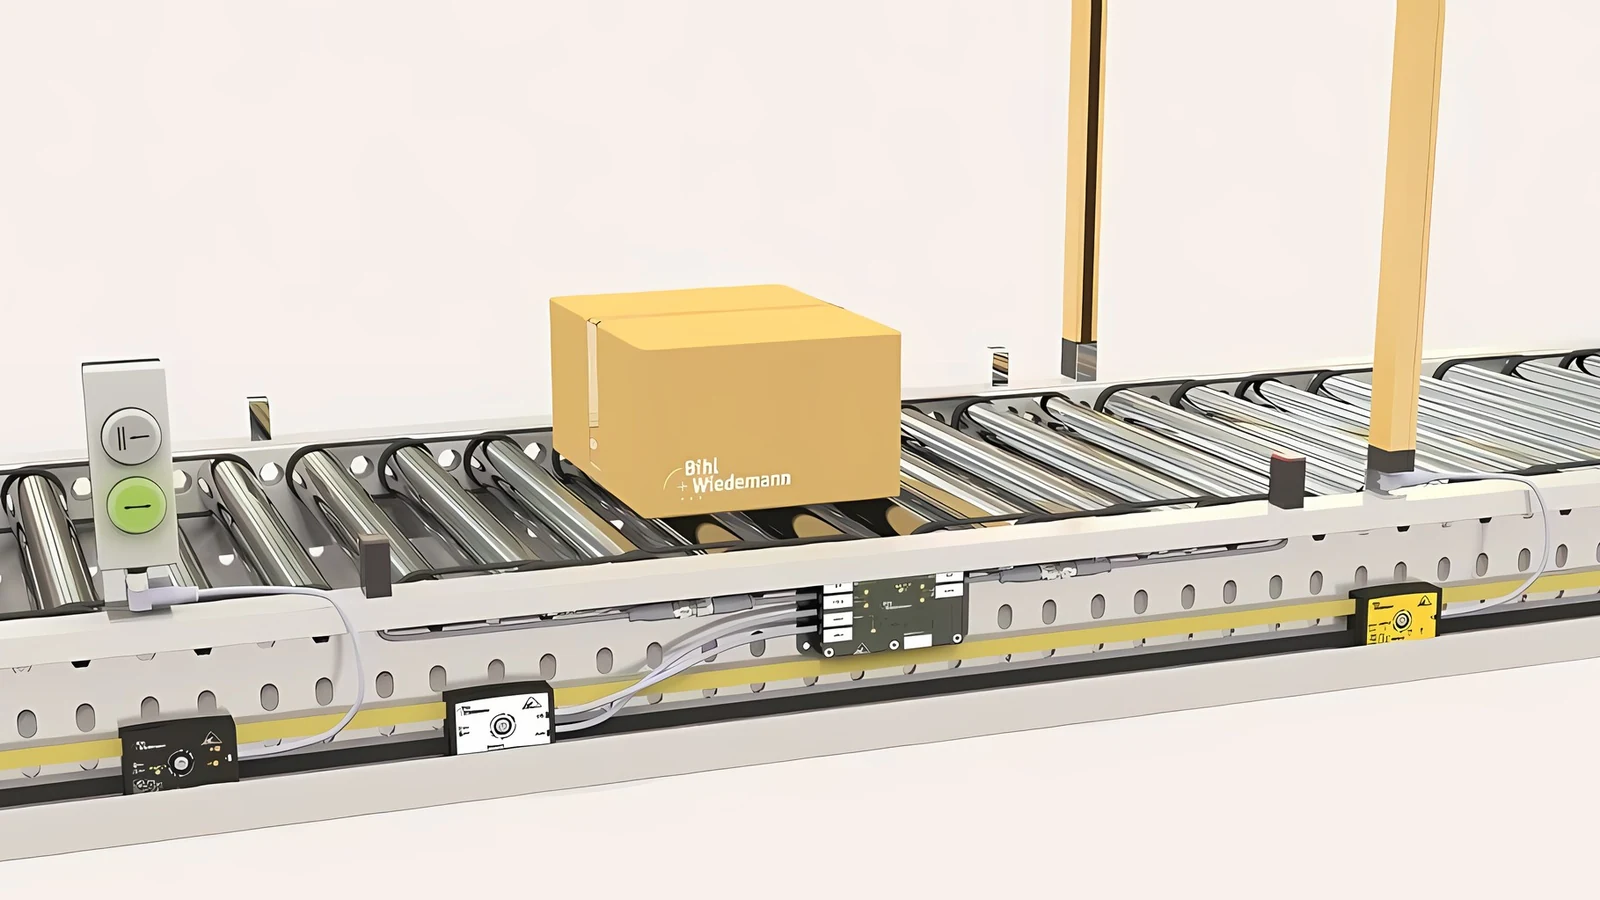
Цей виріб може стати відправною точкою для створення локального керування безпекою, незалежного від стандартного PLC, на автономній станції з кількома функціями безпеки. Наприклад, в одній шафі можна реалізувати аварійне зупинення, контроль захисних дверей, скидання, керування двома безпечними виходами та передавання інформації про стан до стандартного PLC. Однак вислів «невеликий контролер» не означає низького ризику. Хоча на сторінці виробу для локальних безпечних входів і виходів зазначено придатність до застосувань аж до категорії 4/PL e/SIL 3, досягнутий рівень потрібно підтвердити з урахуванням схеми підключення, вибраних датчиків, вихідних елементів і розрахунку всієї функції.
Експлуатаційні переваги локального керування
Якщо логіка безпеки зберігається в шафі станції, зміни технологічного процесу в програмному забезпеченні головного PLC безпосередньо не змінюють конфігурацію безпеки. Під час перенесення модуля машини на іншу лінію можна повторно налаштувати відображення даних стандартного інтерфейсу зв’язку; за належного керування змінами локальні функції безпеки можна зберегти. Такий підхід може забезпечити стандартизацію в серійному виробництві машин. Для цього версією еталонного проєкту безпеки, переліком пристроїв, адресами ASi, контрольною сумою, валідаційними випробуваннями та допустимими параметрами слід керувати як єдиним пакетом.
Локальне керування безпекою не означає ігнорування відмови PLC верхнього рівня. Необхідно проаналізувати, у якому стані залишиться машина в разі втрати зв’язку з PLC, як буде перервано автоматичний цикл і чи не виникне неочікуваний рух після відновлення з’єднання. Навіть якщо монітор безпеки утримує безпечний вихід увімкненим, втрата керування процесом може створити інші небезпеки. Тому для перевищення часу очікування зв’язку та збоїв процесу визначають окремі безпечні або стандартні реакції.
Польовий рівень, незалежний від марки системи керування, завдяки шлюзу
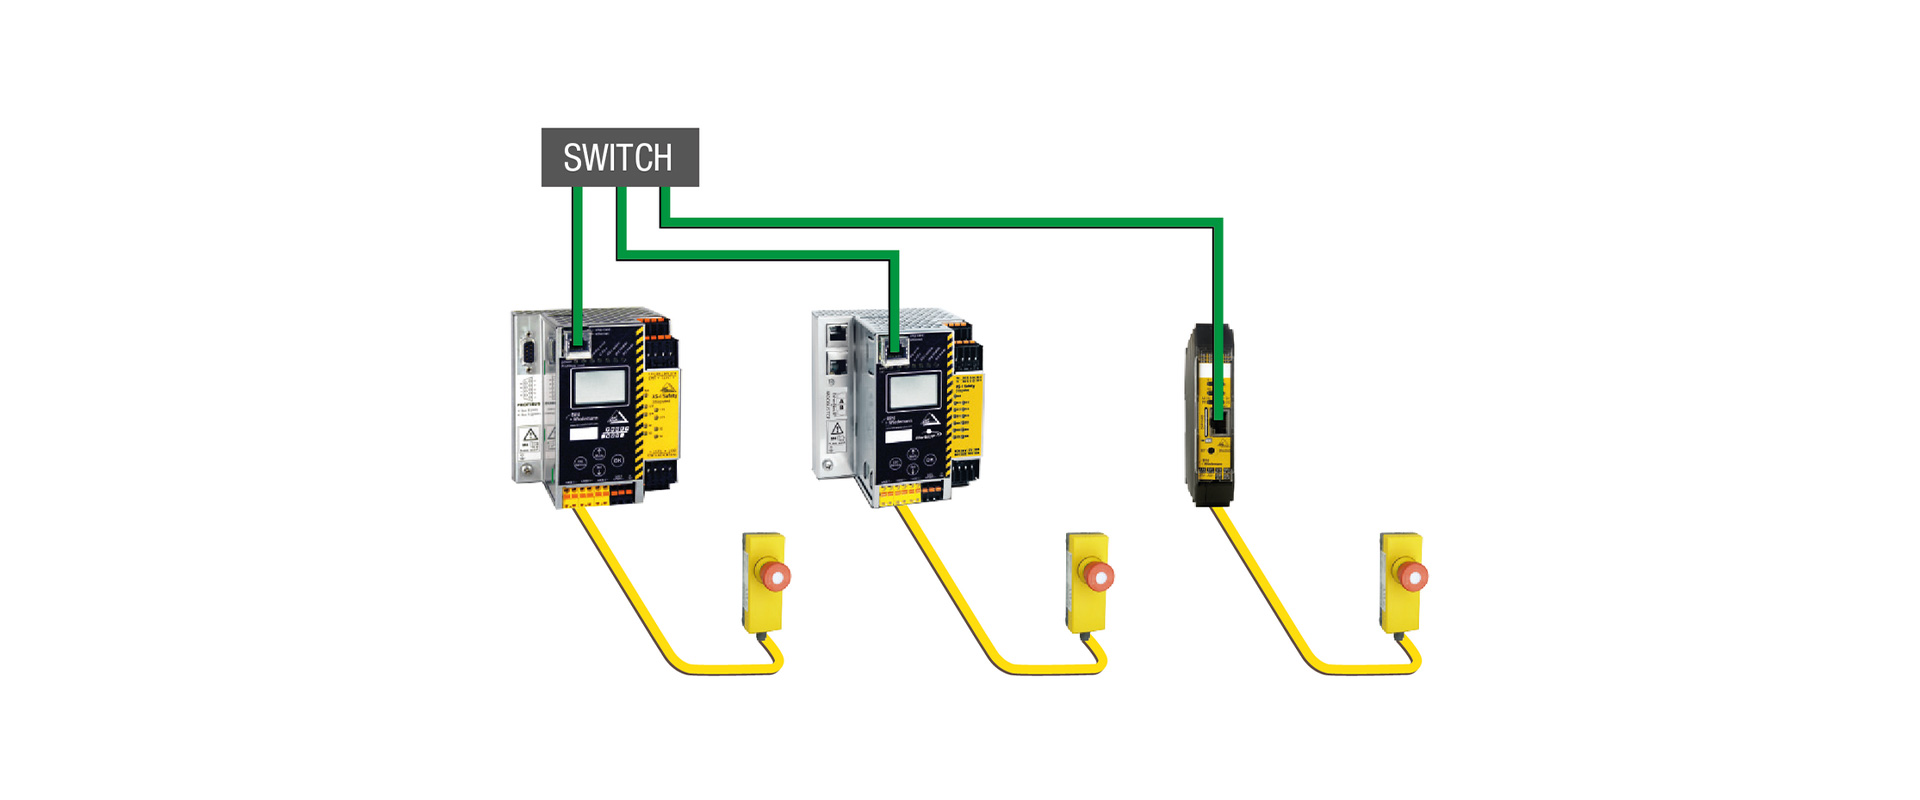
У машинах, яким потрібен зв’язок із системою верхнього рівня, шлюз ASi з інтегрованим монітором безпеки утворює межу між польовою мережею та польовою шиною PLC. На офіційній сторінці Bihl+Wiedemann, присвяченій незалежності від PLC, пояснюється, що протокол можна вибрати відповідно до різних контролерів, зберігаючи базовий підхід до монтажу двожильного профільного кабелю та польових модулів на стороні ASi. Замість того щоб бачити кожен модуль ASi як окремий вузол польової шини, PLC отримує доступ до даних процесу та діагностичних даних через шлюз. Це може зменшити кількість вузлів у мережі верхнього рівня та залежність від апаратної платформи.
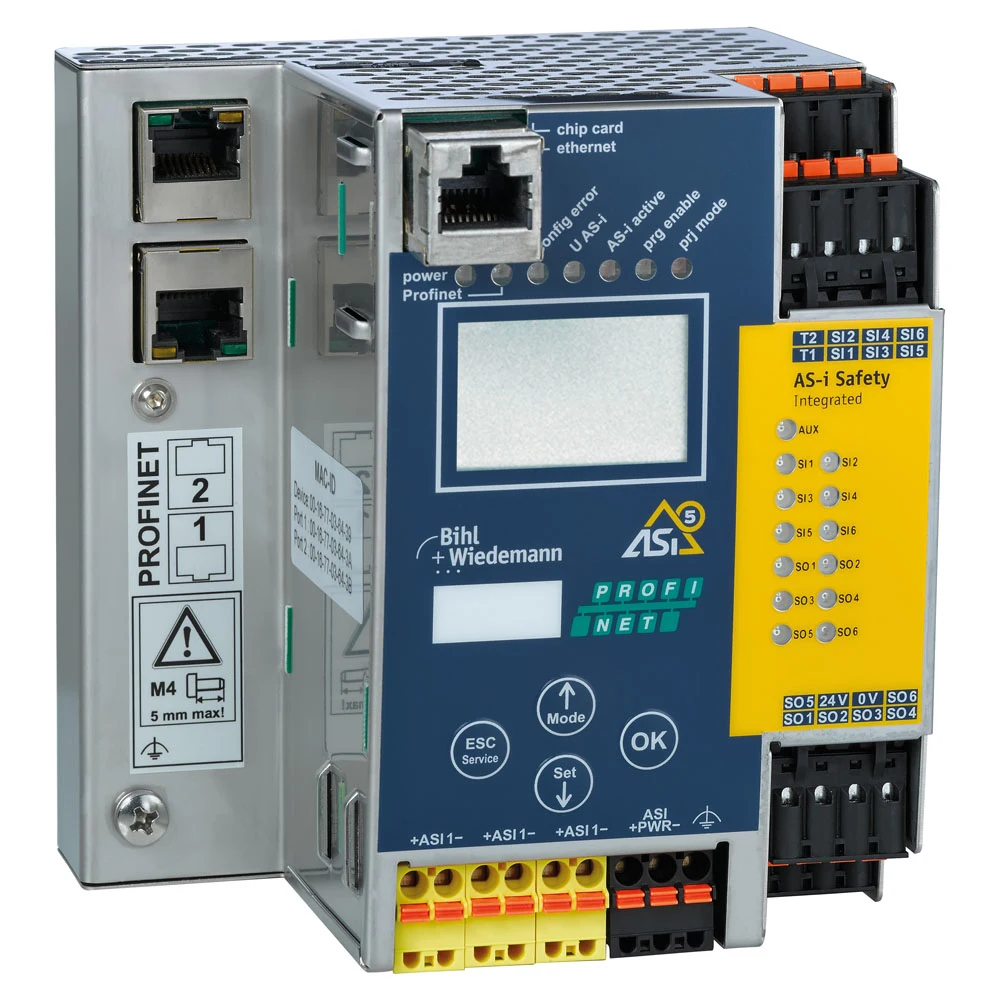
BWU3954 є прикладом такого рішення з безпечною польовою шиною: він має один ведучий пристрій ASi-5/ASi-3, інтегрований монітор безпеки, інтерфейс PROFINET, підключення до F-CPU через PROFIsafe та Safe Link. На сторінці конкретного виробу зазначено, що залежно від конфігурації локальні клеми забезпечують шість одноканальних або три двоканальні безпечні входи та шість електронних безпечних виходів. Сервер OPC UA, REST API та інтегрований вебсервер є додатковими інтерфейсами для діагностики й технічного обслуговування. Ці можливості не означають, що всі дані є безпечними; наприклад, діагностичні дані, доступні через OPC UA або REST, і безпечні дані PROFIsafe слід розділяти на функціональній схемі.
Чи втрачається незалежність за наявності безпечної польової шини?
Ні, але змінюється розподіл відповідальності. Коли через PROFIsafe організовано обмін безпечними даними з F-CPU, частина функцій безпеки може виконуватися в контролері безпеки верхнього рівня, а частина — у локальному Safety Monitor. Такий розподіл надає проєктувальнику гнучкість, однак слід уникати прихованих залежностей між двома платформами. У специфікації вимог до безпеки зазначають, де кожен безпечний сигнал формується, оцінюється та перетворюється на вихідний сигнал. Під час випробувань перевіряють реакцію обох сторін на перевищення часу очікування в разі розриву мережі, достовірність даних після відновлення з’єднання та початкове узгодження зв’язку.
Найповніша незалежність від PLC означає можливість валідації локальної функції безпеки без стандартного PLC або F-CPU. Якщо безпечний дозвіл від F-CPU верхнього рівня є частиною функції, система вже залежить від контролера верхнього рівня щодо цього дозволу. Це не є помилкою; потрібно лише правильно називати архітектуру. Мета полягає не в уникненні певної марки, а у створенні придатного до обслуговування та повторного використання рівня безпеки з чітко визначеними інтерфейсами.
Приклад архівного виробу для встановлених систем: BWU3960
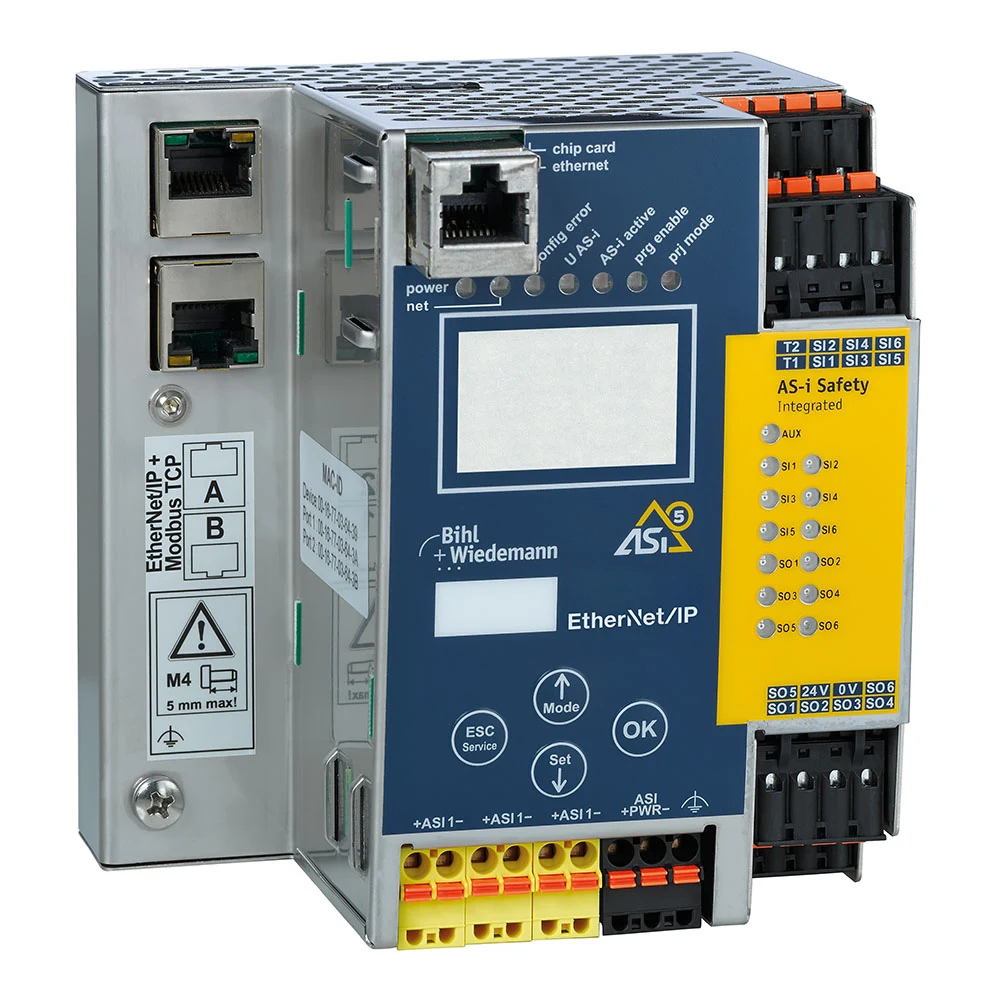
В офіційному технічному паспорті BWU3960 зазначено як шлюз ASi-5/ASi-3 EtherNet/IP + Modbus TCP з інтегрованим Safety Monitor, а на поточній сторінці продукції виробника його віднесено до категорії «Архівні монітори безпеки, безпека Ethernet/IP+ModbusTCP». Тому його слід розглядати не як актуальний стандартний варіант для нового проєкту, а як приклад архівного виробу, який може траплятися під час оцінювання встановленого обладнання, сервісного обслуговування та модернізації. Цей варіант з одним ведучим пристроєм ASi-5/ASi-3 надає системі верхнього рівня, що використовує EtherNet/IP або Modbus TCP, доступ до польових даних ASi та бере участь в архітектурі безпеки через локальні безпечні входи/виходи й Safe Link. Для нових інвестицій слід узгодити з виробником актуальний еквівалентний варіант, який підтримується; коди замовлення шлюзів в однаковому корпусі, але з різними протоколами або кількістю ведучих пристроїв, не є взаємозамінними.
Такий шлюз може спростити адаптацію однієї платформи машини до PLC різних замовників. План адресації ASi, модулі безпеки та конфігурація Safety Monitor можуть залишатися незмінними, тоді як на стороні мережі верхнього рівня можуть змінюватися EDS, карта даних і функціональні блоки PLC. Проте не слід вважати це рішенням «підключи й працюй». Порядок байтів, довжину даних, час циклу з’єднання, час очікування, власника з’єднання, слова входів/виходів і діагностичні біти перевіряють на цільовому PLC. Слід пам’ятати, що стандартні дані EtherNet/IP або Modbus TCP самі по собі не є даними безпеки.
Об’єднання різних секцій керування через Safe Link
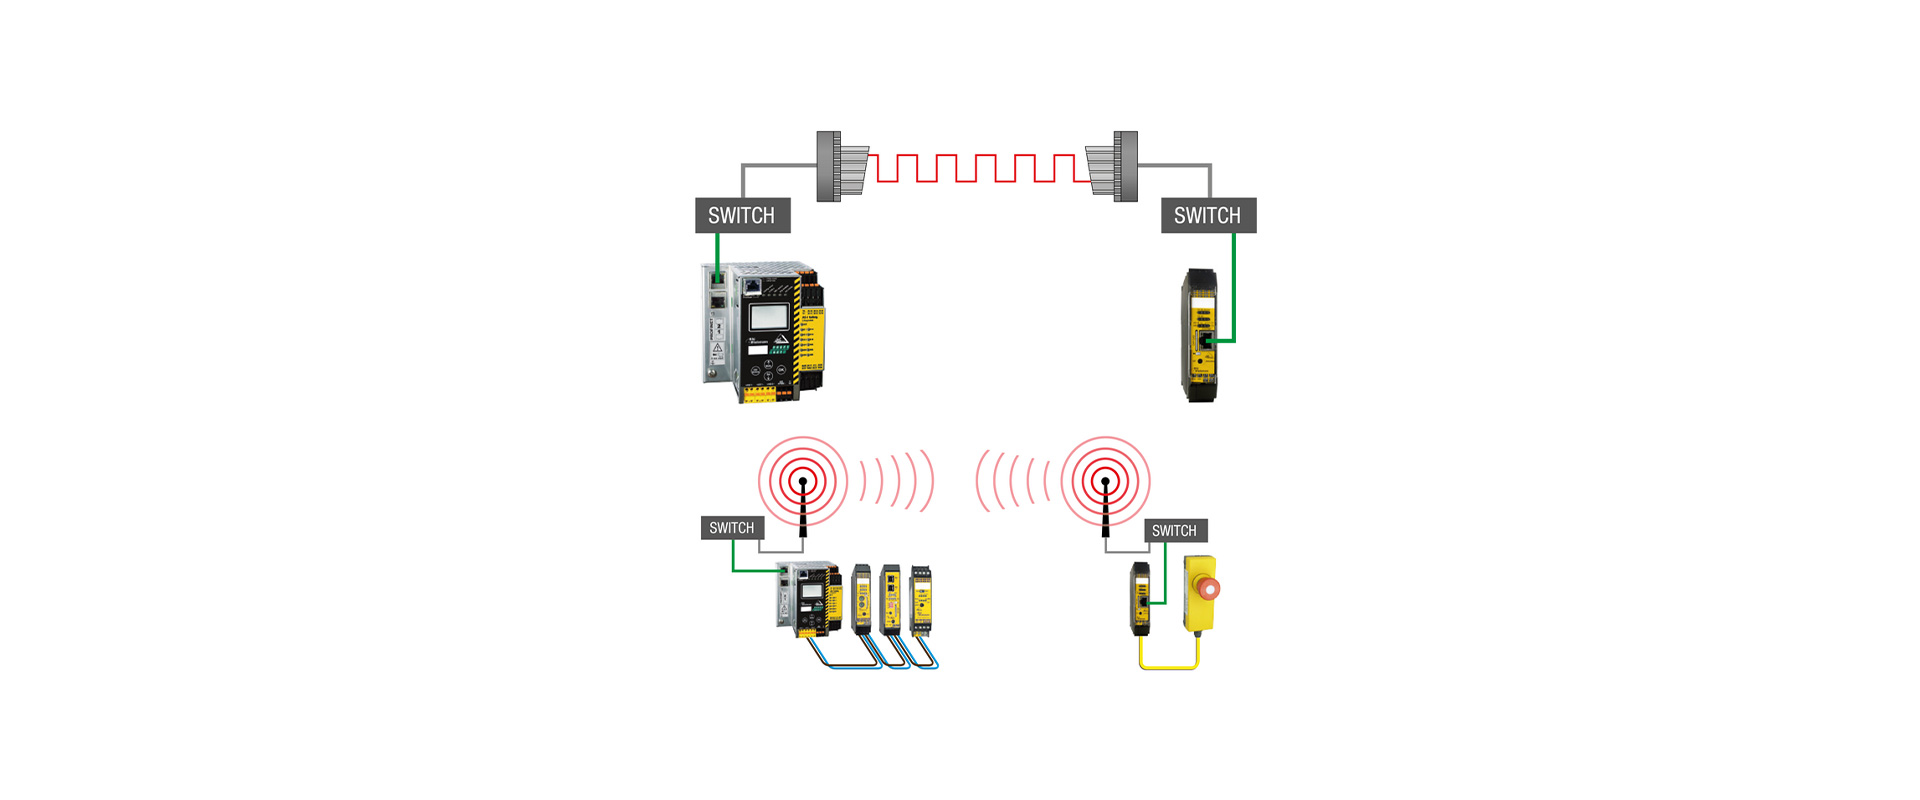
На великих об’єктах різні секції машин можуть використовувати різні марки PLC або різні польові шини. Підхід Bihl+Wiedemann Safe Link дає змогу обмінюватися безпечними сигналами через Ethernet між сумісними Safety Monitor і шлюзами. Завдяки цьому сигнал аварійного зупинення лінії, безпечний сигнал готовності сусідньої зони або дозвіл у точці передавання можна передавати через безпечне з’єднання, незалежне від різних платформ керування верхнього рівня. На офіційній сторінці функціональної безпеки зазначено, що через Safe Link можна підключити до тридцяти одного пристрою; фактичну місткість слід перевіряти відповідно до вибраного пристрою, конфігурації та актуальної документації.
Безпечне з’єднання не слід проєктувати як звичайний трафік Ethernet із підключенням до будь-якого порту мережі підприємства. Підтримувану топологію, мережеві пристрої, план IP-адресації, підхід до резервування, затримку та реакцію на відмову слід реалізовувати відповідно до інструкцій виробу. Необхідно перевірити, за яких умов інші зони можуть працювати після вимкнення однієї зони, як відновлюватимуться дозволи після повторного підключення лінії та якими є межі обхідних режимів для технічного обслуговування. Для машин, за які відповідають різні команди, узгоджена специфікація інтерфейсів і спільна процедура внесення змін є не менш важливими, ніж технічне рішення.
ASIMON360: розмежування конфігурування та програмування
Логіку Safety Monitor створюють у програмному забезпеченні ASIMON360. Функціональні блоки, входи, повторний запуск, часові умови, EDM (контроль зовнішніх пристроїв) і виходи можна поєднувати в графічній структурі. Зручність інженерного інструмента не скасовує відповідальності за валідацію. Для кожного блока очікувану поведінку з погляду безпеки спочатку описують у документі вимог; конфігурація є реалізацією цієї вимоги. Поточні стани, які відображаються під час онлайн-діагностики, допомагають у введенні в експлуатацію, але протокол випробувань не повинен складатися лише зі знімків екрана.
Керування правами доступу та версіями має важливе значення. Слід фіксувати, хто змінив проєкт безпеки, з якою версією програмного забезпечення пристрою його було скомпільовано, коли його завантажили та які валідаційні випробування повторили. Навіть якщо носій резервної копії шлюзу спрощує заміну пристрою, автоматичне перенесення не можна приймати без перевірки відповідності номера виробу, сумісності вбудованого програмного забезпечення та правильності проєкту. Слід установити зв’язок між версіями програми стандартного PLC і проєкту Safety Monitor; якщо на одній стороні змінюється назва сигналу або карта даних, необхідно перевірити вплив на іншу сторону.
Діагностика, вебінтерфейс і дані IIoT
Вебсервер шлюзу, OPC UA або REST API можуть надавати службі технічного обслуговування або системам вищого рівня дані про стан мережі ASi, цикли обміну та діагностику пристроїв. Ці дані дають змогу швидше виявити обрив кабелю, конфлікт адрес, втрату допоміжного живлення або несправність окремого каналу. Проте доступ до діагностики та керування безпекою — не одне й те саме. Перегляд даних технічного обслуговування лише для читання, права запису, сегментацію мережі, облікові записи користувачів і політику віддаленого доступу визначають з урахуванням правил кібербезпеки підприємства.
Зелений індикатор на екрані IIoT не доводить, що вихід безпеки було фізично перевірено. Валідацію безпеки виконують шляхом спрацювання реального датчика, переривання зв’язку та спостереження за зворотним зв’язком кінцевого комутаційного елемента. Діагностичні дані доповнюють протокол цього випробування. Узгоджені часові мітки подій у PLC, шлюзі та системі технічного обслуговування полегшують аналіз першопричин.
Сценарії введення в експлуатацію
- Автономне випробування: Поки стандартний PLC ще не введено в роботу, кожен вхід і вихід безпеки, підключені до Safety Monitor, перевіряють відповідно до визначеної функції.
- Перевірка інтерфейсу: Сигнали стану, що надходять до PLC, та стандартні сигнали дозволу від PLC перевіряють побітово; випробовують інверсну логіку та сценарій із застарілими даними.
- Втрата мережевого зв’язку: Окремо імітують переривання зв’язку ASi, польової шини та Safe Link; у кожному випадку реєструють поведінку виходів безпеки та стандартних виходів.
- Відновлення живлення: Перевіряють відсутність неочікуваного повторного запуску під час увімкнення шлюзу, польового модуля та PLC у різній послідовності.
- Заміна пристрою: Виконують перенесення адреси та конфігурації на запасний пристрій із тим самим артикулом; після цього повторюють функціональне випробування.
- Випробування під навантаженням: За умов, близьких до максимальної кількості вузлів і максимального комунікаційного навантаження, перевіряють час реакції та доступ до діагностики.
Контрольний список для підготовки комерційної пропозиції та стандартизації
- Оцінювання ризиків, цільовий рівень PLr/SIL, безпечний стан і час реакції кожної функції безпеки
- Необхідність локального Safety Basic Monitor, шлюзу з інтегрованим монітором або підключення до F-CPU
- Протокол польової шини верхнього рівня, протокол безпечного зв’язку, кількість ведучих пристроїв і межі мереж ASi
- Кількість входів і виходів безпеки та стандартних входів і виходів, типи OSSD (напівпровідниковий вихідний сигнал безпеки)/контактів, живлення AUX і навантаження виходів
- Сигнали для обміну через Safe Link, кількість пристроїв, топологія, тайм-аут і реакція на несправності в окремих зонах
- Карта даних PLC, версія GSDML/EDS/XDD, належність даних і стандарт діагностичних повідомлень
- Версія проєкту ASIMON360, права доступу, контрольна сума, процедура резервного копіювання та відновлення
- Сегментація мережі, ролі користувачів і журнал змін для доступу через вебінтерфейс, OPC UA та REST
- Сценарії FAT/SAT, виміряний час зупинки, внесення несправностей і план періодичних випробувань
Цінність незалежної від PLC технології безпеки полягає не в перенесенні функції безпеки до незрозумілої «чорної скриньки», а в чіткому розмежуванні польових підключень, логіки безпеки та інтерфейсу керування верхнього рівня. Асортимент Safety Monitor і шлюзів Bihl+Wiedemann пропонує варіанти адаптації цих рівнів до різних систем керування. Успішний результат забезпечують точний вибір модифікації, чітка матриця відповідальності та валідація з відтворенням реальних несправностей.