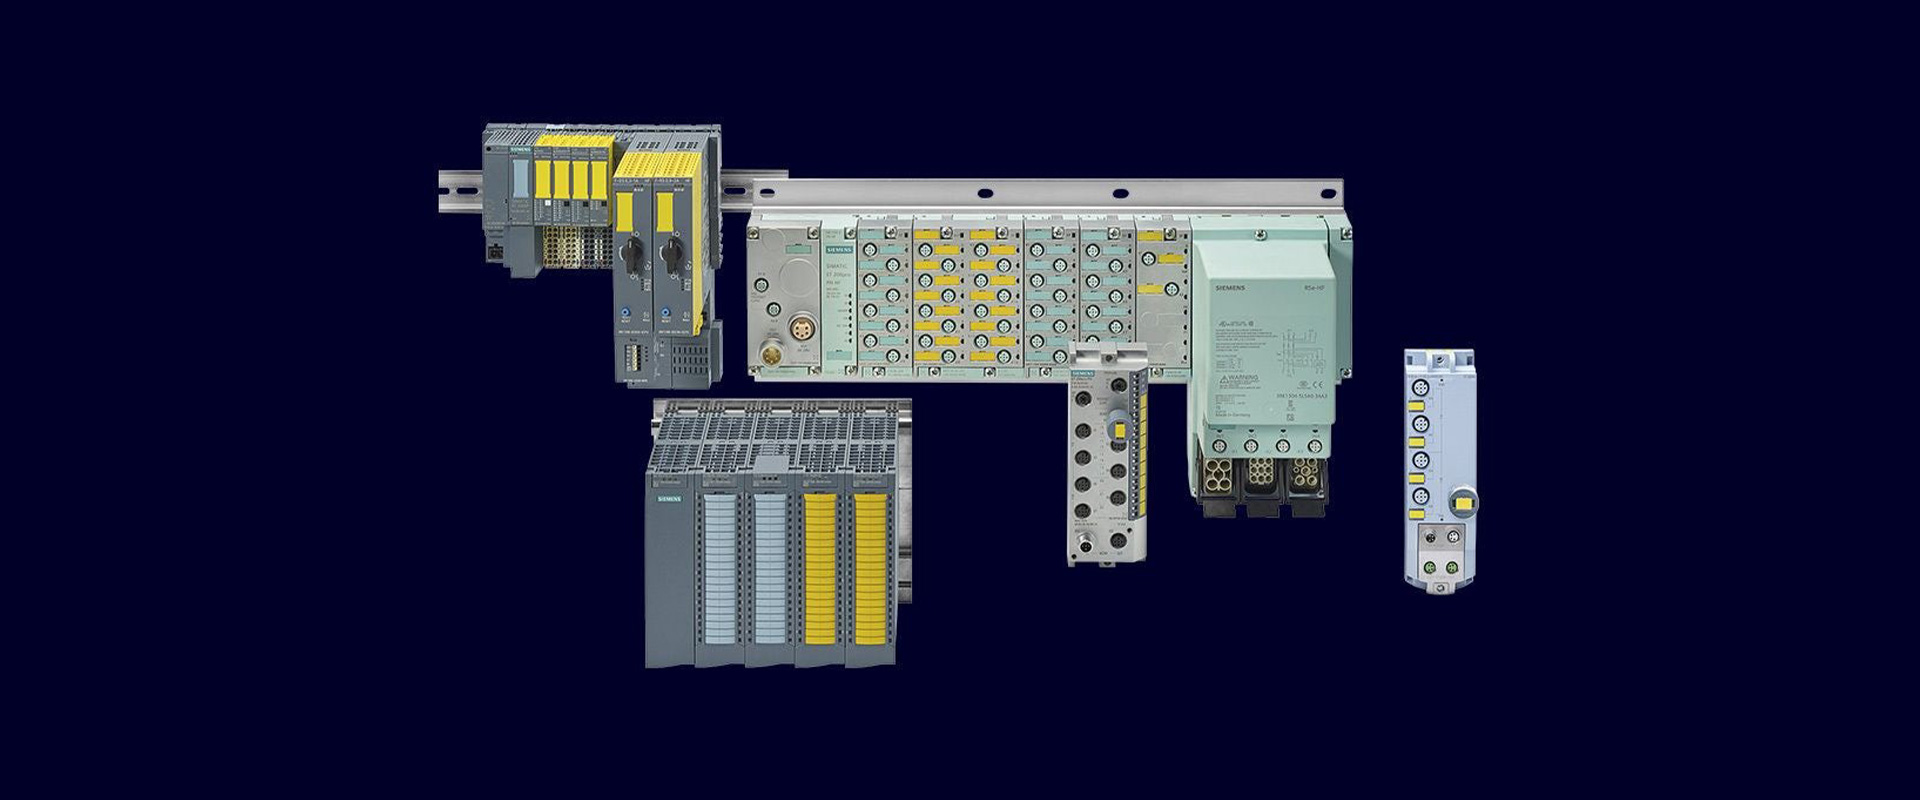
Підхід Safety Specialist розглядає безпеку машин не просто як реле, відмовобезпечний PLC чи документ, отриманий після іспиту, а як інженерну дисципліну, якою керують протягом усього життєвого циклу. Актуальні програми Siemens SITRAIN із навчання та іспитів із функціональної безпеки, що проводяться спільно з TÜV, охоплюють оцінювання ризиків, вимоги до функцій безпеки, положення EN ISO 13849-1 та IEC 62061, верифікацію, валідацію, зміни й документацію. Успішне завершення програми підтверджує особисту компетентність, але саме по собі не доводить безпечність конкретної машини, проєкту або використаних виробів Siemens. Безпечний результат залежить не лише від компетентності команди, а й від правильного аналізу ризиків, належного вибору компонентів, розрахунків, реалізації та приймальних випробувань на об’єкті.
Що означає кваліфікація фахівця з безпеки, сертифікованого TÜV?
Назви програм і умови, наведені на офіційних сторінках Siemens SITRAIN, можуть відрізнятися залежно від країни. На актуальній сторінці Machine Industry для Великої Британії програму «Functional Safety for the Machine Industry Workshop & Certification» зазначено під кодом ST-NSST. У докладному описі програми для Нідерландів персональний сертифікат TÜV, який видається після іспиту, визначено в межах TÜV SÜD і «Siemens Functional Safety Professional». Тому в комерційній пропозиції чи резюме не слід використовувати лише нечітке формулювання на кшталт «система з TÜV». Назву сертифіката особи, сферу його дії, орган сертифікації, номер і умови чинності потрібно перевіряти саме в тому вигляді, у якому їх зазначено в документі.
Важлива цінність навчання полягає в опануванні методології ще до використання виробів. Описи курсів Siemens комплексно охоплюють законодавство й стандарти, оцінювання ризиків, специфікацію вимог безпеки, архітектури, параметри надійності, програмне забезпечення, верифікацію та валідацію. Це значно ширше за перелік критеріїв вибору виробу. Замість копіювання готової схеми фахівець з’ясовує, як виникає небезпечний рух, який безпечний стан потрібен за певної події та якими доказами підтверджується його забезпечення в проєкті.
| Етап | Основне запитання фахівця | Очікувана проєктна документація |
|---|---|---|
| Оцінювання ризиків | Хто, якої небезпеки та під час якого використання або неправильного використання може зазнати? | Межі машини, завдання, перелік небезпек, початковий ризик і рішення щодо зниження ризику |
| Вимоги | Коли має спрацьовувати функція, яким є безпечний стан і за який час його потрібно досягти? | Специфікація вимог безпеки, цільовий PLr або SIL, розподіл допустимого часу реакції |
| Проєктування | Чи відповідає весь ланцюг від датчика до виконавчого механізму заданій цілі? | Архітектура, схема, розрахунок, варіанти виконання пристроїв, реакції на відмови та проєкт програмного забезпечення |
| Верифікація | Чи відповідають проєкт і розрахунок письмово зафіксованим вимогам? | Незалежна перевірка, результати розрахунків, аналіз коду та матриця простежуваності |
| Валідація | Чи демонструє реальна машина належну безпечну поведінку за всіх передбачених умов? | Сценарії FAT/SAT, вимірювання, внесення несправностей, записи про відхилення та їх усунення |
Від оцінювання ризиків до функції безпеки
Робота починається не з каталогу обладнання, а з визначення меж машини. Окремо розглядають нормальне виробництво, налагодження, очищення, усунення несправностей, технічне обслуговування, відключення джерел енергії та передбачуване неправильне використання. Небезпеки порізу, затискання, роздавлювання, викидання предметів, ураження електричним струмом, впливу тиску, температури та несподіваного руху фіксують разом із характером впливу на відповідну особу. Пріоритет мають конструктивно безпечне проєктування та механічні огорожі. Функція безпеки, реалізована системою керування, є частиною ширшого плану зниження ризику й не замінює автоматично огорожу чи метод роботи.
Чітке формулювання для кожної функції підвищує якість проєкту, наприклад: «Після відкриття захисних дверей небезпечну енергію приводу буде відключено протягом установленого часу, а після закриття дверей автоматичний повторний запуск не відбудеться». Далі визначають вхідний пристрій, логіку, безпечний зв’язок, вихідний і силовий елементи. За підходом EN ISO 13849-1 потрібний рівень ефективності захисту PLr, а за підходом IEC 62061 — потрібний цільовий SIL визначають за результатами оцінювання ризиків. Ці два показники не досягаються автоматично завдяки найвищому значенню, зазначеному на компоненті. Категорію або архітектуру, імовірність небезпечної відмови, діагностичне покриття, відмови із загальної причини, робочий цикл і програмні заходи оцінюють для всієї функції.
Чому час реакції та гальмівний шлях потребують окремого підтвердження?
Правильна робота електричної логіки сама по собі не доводить своєчасної зупинки небезпечного руху. Час виявлення датчиком, безпечний вхід і цикл керування, оновлення мережі, безпечний вихід, поведінка контактора або приводу та механічне уповільнення разом утворюють загальний час реакції. Під час розміщення світлової завіси або сканера зони слід використовувати виміряний час зупинки та підхід відповідного стандарту. Якщо змінюються навантаження машини, швидкість, знос гальма або рецепт виробу, попередній розрахунок відстані переглядають.
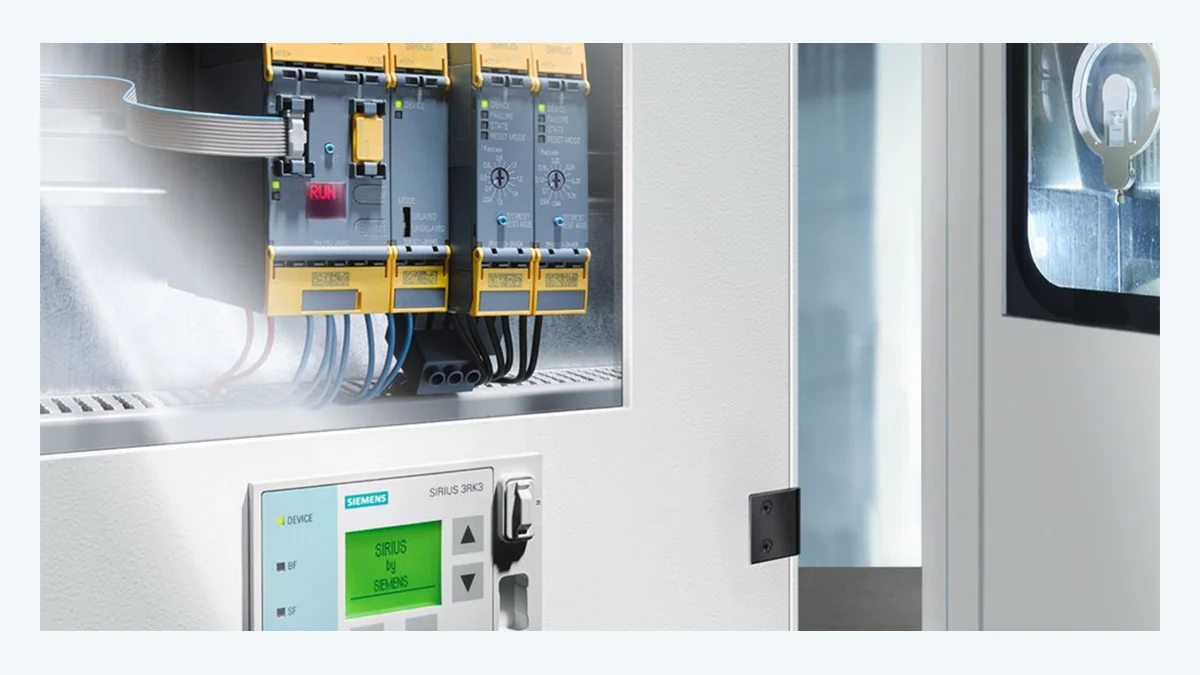
Реле безпеки SIRIUS 3SK для компактних функціональних рішень
Сімейство SIRIUS 3SK пропонує модульні варіанти для оброблення сигналів датчиків і керування безпечним відключенням у таких функціях безпеки машин, як аварійна зупинка та контроль захисних дверей. На актуальній сторінці виробу Siemens сімейство 3SK1 позиціонується для простіших застосувань, а сімейство 3SK2, параметри якого задаються програмно, — для складніших вимог. Можливість окремого відключення безпечних виходів 3SK2, розширення входів/виходів і передавання діагностичних даних до системи керування вищого рівня можуть стати альтернативою схемі з кількох реле з провідними з’єднаннями в компактних машинах.
Формулювання «до SIL 3 та PL e» на сторінці виробу визначає верхню межу застосування, якої сімейство може досягти за належного варіанта виконання та архітектури. Під час вибору 3SK за документацією виробу потрібно перевірити фактичний номер замовлення, тип входу, технологію виходів, підключення розширень, контроль зворотного зв’язку, поведінку скидання, живлення та умови навколишнього середовища. Зворотний зв’язок щодо зварювання контактів контакторів, діагностика коротких і міжканальних замикань, трасування кабелів і заходи проти відмов із загальної причини враховуються в розрахунку функції. Біт стану, переданий до стандартного PLC, призначений для діагностики; без належної безпечної архітектури цей біт не вважається засобом керування безпекою.
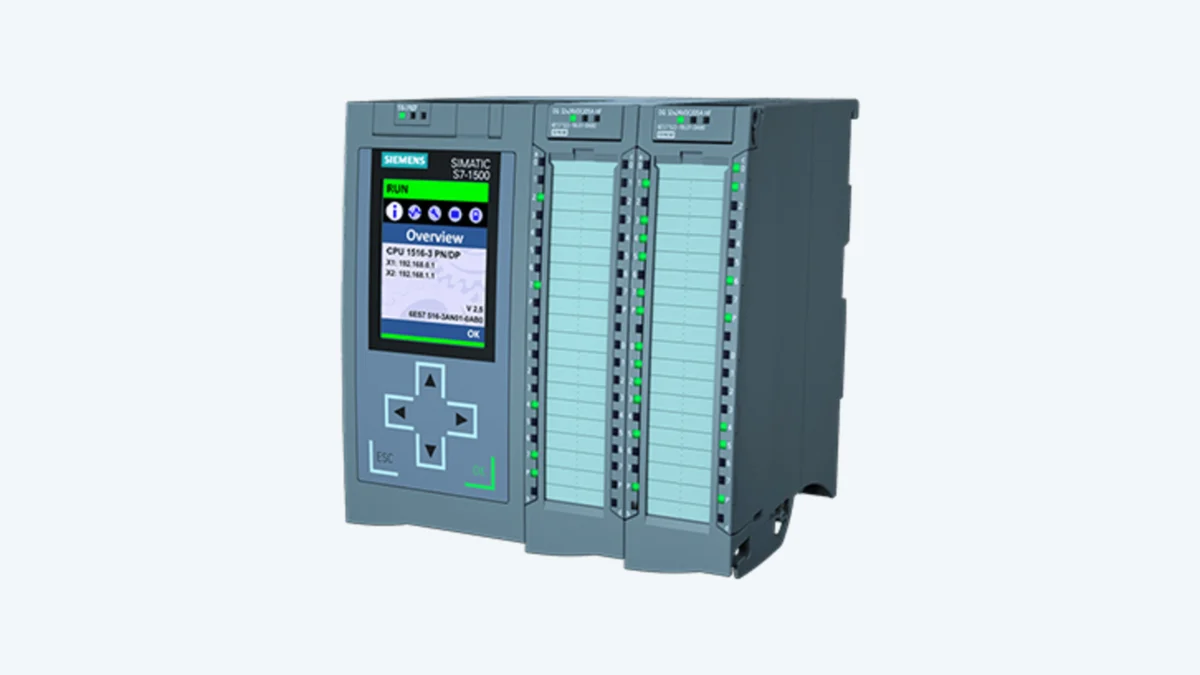
Програмована та масштабована безпека: SIMATIC F-CPU
Зі збільшенням кількості функцій, обсягу безпечних даних між комірками або потреб у діагностиці можна розглядати відмовобезпечні контролери SIMATIC. На актуальній сторінці Siemens SIMATIC Controller Selection Guide відмовобезпечні варіанти в портфелі контролерів представлені як один із критеріїв вибору. Документація S7-1500 F-CPU пояснює, що стандартна програма та програма безпеки можуть виконуватися на одному CPU, а також підтримуються відмовобезпечний зв’язок і розподілені структури. Користь для проєкту полягає в можливості поєднати стандартну автоматизацію та інженерію безпеки в спільному наборі інструментів; водночас програмою безпеки й надалі слід керувати з окремими правами доступу, підписом, даними компіляції та процедурою приймання.
Продуктивність CPU вибирають не лише за кількістю рядків програми. Час циклу безпеки, загальну кількість F-I/O, з’єднання PROFIsafe, завдання керування рухом або технологічні завдання, топологію мережі, пам’ять, стандартизацію запасних частин і майбутнє розширення розглядають сукупно. Блоки програми безпеки слід розділяти на зрозумілі функції; умови скидання, повторної інтеграції, перехідного режиму, дозволу на технічне обслуговування та повторного запуску мають бути чіткими. Після зміни програмного забезпечення випробовують не лише змінену сходинку логіки: на основі аналізу впливу змін визначають регресійні випробування відповідних функцій.
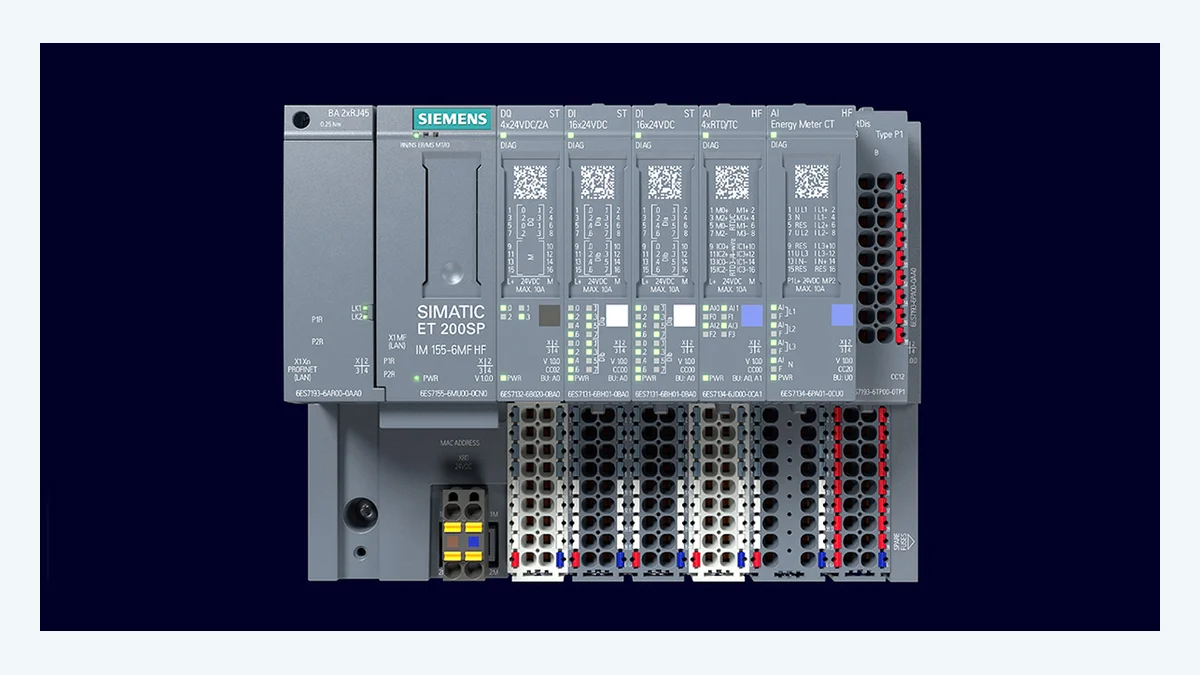
Розподілений рівень сигналів: відмовобезпечні I/O SIMATIC ET 200SP
Розміщення розподілених I/O поблизу обладнання або виробничої комірки замість підведення довгих кабелів від датчиків безпеки до центральної шафи може спростити кабельні з’єднання та діагностику. На актуальній сторінці Siemens ET 200SP зазначено, що стандартні, аналогові, технологічні та відмовобезпечні модулі I/O можуть входити до одного сімейства станцій; системний посібник пояснює, що зв’язок безпеки між F-CPU та відмовобезпечними модулями здійснюється через PROFIsafe. Можливість розміщення стандартних і F-модулів на одній станції не змінює характеристик безпеки кожного каналу: датчик безпеки слід підключати лише до належного F-входу, а безпечний вихід — до відповідного F-виходу та верифікованого кола.
У розподіленій архітектурі до плану випробувань включають розрив мережевого зв’язку, виймання модуля, несправність каналу та відновлення живлення. Зміна адреси F-параметра, імені пристрою та апаратної конфігурації є контрольованою зміною, пов’язаною з безпекою. Такі експлуатаційні зручності, як гаряча заміна або автоматичне повторне параметрування, не скасовують перевірки функції. Після заміни підтверджують правильність модуля, відповідності каналів, F-параметра та реакції кінцевого комутаційного елемента.
Не плутайте верифікацію з валідацією
Верифікація перевіряє, чи реалізовано рішення відповідно до письмових вимог і правил проєктування. До цього етапу належать перевірка схем, розрахунок надійності, документи про відповідність пристроїв, аналіз програми, розрахунок часу та простежуваність. Валідація перевіряє, чи справді завершена машина поводиться належним чином під час використання за призначенням. Фізично активують кожну функцію аварійної зупинки, контролю дверей, дворучного керування, світлової завіси, безпечної швидкості або безпечного відключення крутного моменту; спостерігають за виходом і небезпечним рухом. Передбачені несправності, зокрема відмову одного каналу, міжканальне замикання, зварювання контактів контактора, втрату мережевого зв’язку та відновлення живлення, відтворюють здійсненними й безпечними методами.
Незалежна перевірка особливо важлива для функцій із високим ризиком або складною реалізацією. Хоча самоперевірка проєктувальника корисна, відповідальність за приймання має бути визначена в організації проєкту з урахуванням повноважень і ступеня незалежності. Наявність фахівця, сертифікованого TÜV, може сприяти якості перевірки; однак доказом є не звання особи, а задокументовані результати випробувань. Калібрування вимірювального приладу, умови випробування, критерій приймання, фактичне значення, невідповідність і коригування слід фіксувати в одному протоколі.
Контрольний список для закупівлі та початку проєкту
- Чи визначено межі машини, завдання користувачів, сценарії технічного обслуговування та передбачуване неправильне використання?
- Чи зафіксовано для кожної функції безпеки безпечний стан, цільовий PLr/SIL і максимальний час реакції?
- Чи перевірено замовлений варіант виконання вибраного SIRIUS 3SK, SIMATIC F-CPU або ET 200SP F-I/O за актуальною документацією?
- Чи виконано розрахунок усього ланцюга, включно з датчиком, логікою, мережею, виходом і механічною зупинкою?
- Чи перевірено розташування органів скидання та повторного запуску, поле огляду, доступ і ризик несподіваного руху?
- Чи чітко розмежовано стандартні та безпечні дані на діагностичному екрані й у тегах PLC?
- Чи визначено права доступу до програмного забезпечення, керування версіями, підписування, резервне копіювання та процедуру оцінювання впливу змін?
- Чи заплановано FAT, SAT, вимірювання часу зупинки, внесення несправностей і періодичні контрольні випробування?
- Чи перевірено за документом назву сертифіката фахівця, сферу його дії, орган сертифікації та поточну чинність?
Як підтримувати компетентність під час експлуатації?
Проєкт із безпеки не завершується підписанням акта приймання. Такі зміни, як відключення захисних пристроїв, шунтування несправного датчика, швидший рецепт, нова зона досяжності робота або інше навантаження, можуть порушити початкові припущення щодо ризику. Для усунення несправності команді технічного обслуговування слід надавати не лише діагностичний код, а й метод безпечного втручання та контрольний список випробувань. Інтервал періодичних випробувань визначають за посібником компонента, розрахунком надійності, частотою використання та процедурою виробничого об’єкта. Якщо записи виявляють невдалі випробування або повторюваний обхід захисту, замість самої лише заміни пристрою переглядають оцінку ризиків і проєктні рішення щодо зручності використання.
Компетентність — це також жива система. Необхідно відстежувати перегляди стандартів, версії програмного забезпечення та пристроїв, нові загрози й організаційні ролі. Якщо для сертифіката встановлено строк дії або умови поновлення, слід керуватися чинними правилами органу сертифікації. Для фахівця, залученого до проєкту, поряд із навчанням важливі досвід аналогічних застосувань, знання продукції та розуміння меж своєї роботи. Так вислів «сертифікований фахівець» перестає бути маркетинговим ярликом і стає підходом до роботи, за якого обґрунтування рішень і фактична поведінка машини контролюються на основі простежуваних доказів.
Програма Siemens Solution Partner також підтверджує спеціалізацію партнерів у певних технологічних напрямах через навчання та сертифікацію. Однак запис про партнерський статус або спеціалізацію компанії та сертифікат TÜV особи, яка фактично розробляє проєкт, — це різні докази. Під час закупівлі слід окремо перевіряти актуальний партнерський статус через офіційний партнерський канал Siemens, а сертифікат залученого фахівця — за даними про сферу його дії та чинність.