Кібербезпека OT і контрольований доступ у виробничій мережі
Пласку мережеву структуру з неконтрольованими віддаленими підключеннями перетворено на захищену архітектуру OT завдяки видимості активів, промисловій сегментації та реєстрації доступу.
Назву компанії, місцезнаходження виробничого об’єкта та відомості, за якими можна ідентифікувати замовника, вилучено. Показники ефективності наведено у вигляді округлених діапазонів для захисту конфіденційності замовника.
Виробництво було підключене до мережі;
але не було видно, хто й до чого має доступ.
PLC, HMI, інженерні станції та сторонні підключення працювали в мережі з єдиною моделлю довіри; підтримувати актуальність реєстру активів та історії змін не вдавалося.
Мета полягала не лише в додаванні міжмережевого екрана, а й у створенні багаторівневого захисту OT, який обмежує та контролює доступ без зупинки виробництва й прискорює реагування на інциденти.
Безпека, що захищає виробництво
Захист критичних активів від несанкціонованого доступу та латерального поширення загроз.
Інвентаризація + сегментація + доступ
Виявлення активів, зональна архітектура, правила міжмережевого екрана, віддалений доступ і журнали подій.
Тестування доступу та безперервності роботи
Перевірка прав доступу, правил і сценаріїв розриву з’єднання та відновлення під час роботи виробництва.
Прозорий, обмежений і зареєстрований доступ
Архітектура мережі та активів
- Промислові активи внесено до реєстру з відомостями про їхні комунікації та критичність.
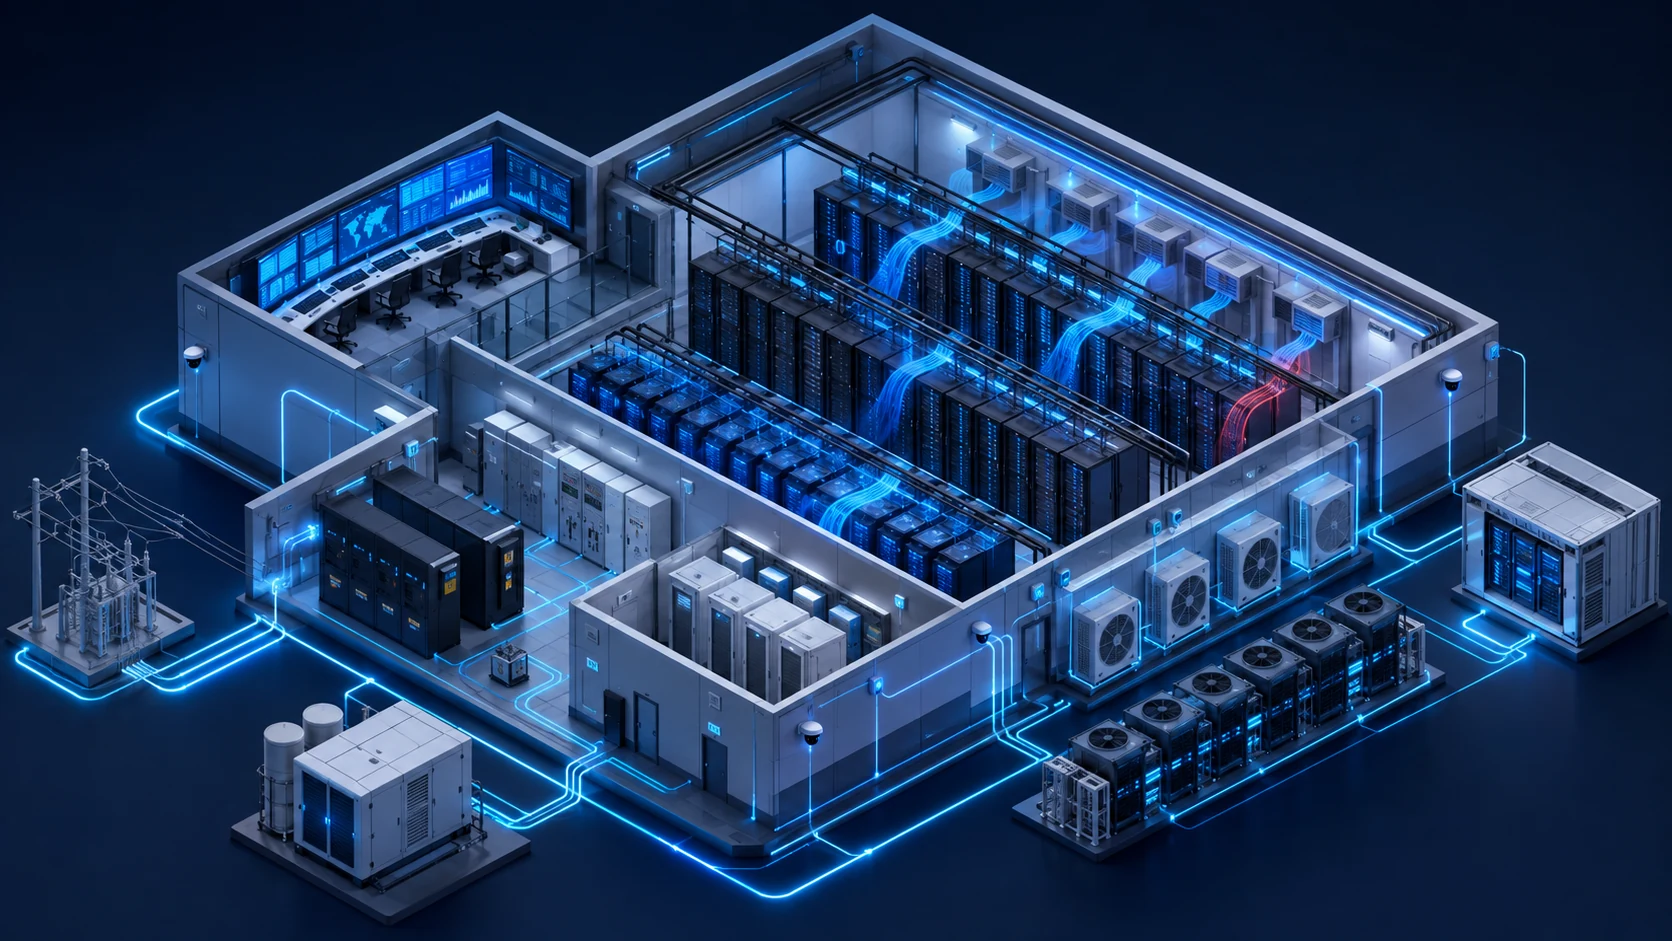
- Виробничі комірки сегментовано за підходом зон і каналів зв’язку.
- Дозволені потоки даних визначено за принципом найменших привілеїв.
Операційна безпека
- Віддалені підключення обмежено за ідентичністю користувача, тривалістю та цільовим ресурсом.
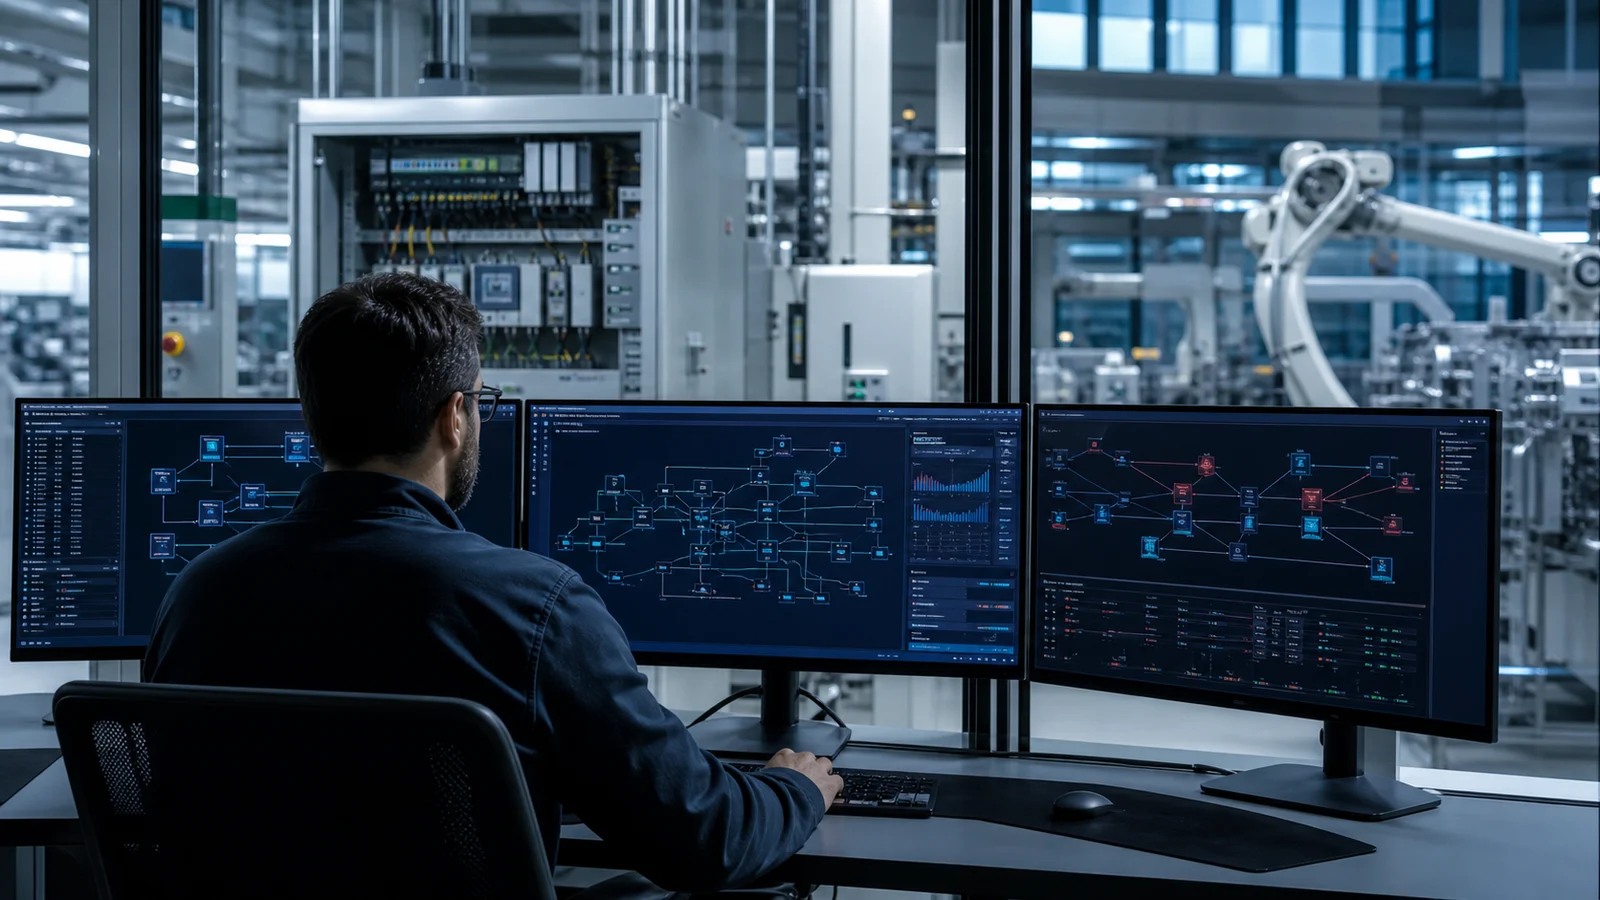
- Налагоджено централізований моніторинг записів про критичні зміни та аномалії.
- Етапи реагування на інциденти перевірено з урахуванням безперервності виробництва.
Отриманий операційний результат
Мережа OT перетворилася із закритої структури, доступної всім, на захищене виробниче середовище з відомими активами, обмеженими комунікаціями та реєстрацією дій реагування.