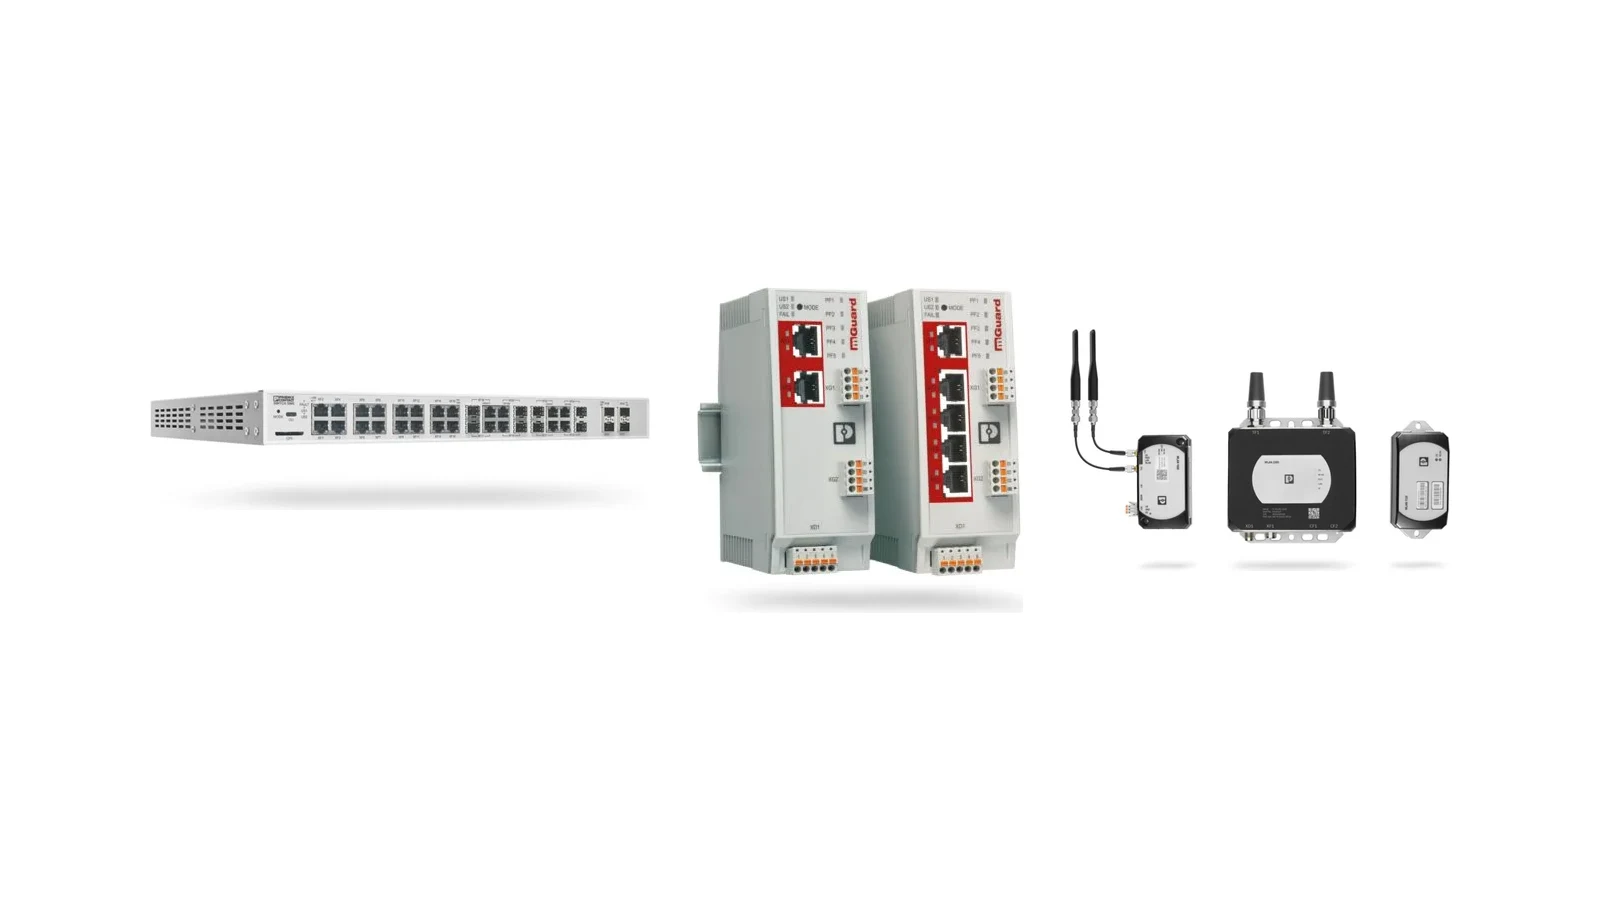
«Промислове керування та автоматизація» в офіційній корпоративній структурі Phoenix Contact — це назва не сімейства продукції, а одного з трьох основних напрямів діяльності компанії. Цей напрям охоплює широку інфраструктуру автоматизації, зокрема PLCnext Technology, I/O, промисловий зв’язок, функційну безпеку та промислові комп’ютери. Для відвідувача, який шукає продукцію, точнішою відповідною категорією каталогу є «Промисловий зв’язок і мережеві технології». Цей посібник конкретизує мережевий рівень у межах широкого напряму діяльності через комутатори, маршрутизатори, міжмережеві екрани, шлюзи, бездротовий зв’язок і рішення для середовищ передавання даних.
Під час проєктування промислової мережі перше питання — не бренд чи кількість портів, а те, які дані, за який час і з якою відмовостійкістю потрібно передавати. Трафік реального часу між PLC і віддаленими I/O, дані візуалізації HMI, інженерний доступ, відеопотік із камер, VPN для технічного обслуговування та зв’язок із системами верхнього рівня мають різні вимоги. Портфель продукції Phoenix Contact містить компоненти для різних завдань зв’язку — від польового рівня до рівня керування. Водночас конкретний код пристрою слід обирати лише після визначення топології, протоколу, пропускної здатності, резервування, сегментації мережі, кібербезпеки та умов довкілля.
Спочатку визначте потоки даних і топологію
Якісний проєкт промислової мережі починається з відображення всіх пристроїв на схемі. Контролери, віддалені I/O, HMI, приводи, роботи, системи машинного зору, комутатори, маршрутизатори, бездротові точки доступу, шлюзи та підключення до систем верхнього рівня групують за їхніми функціями. Для кожного з’єднання фіксують фізичне середовище передавання, швидкість порту, протокол, очікуваний середній і піковий трафік, допустиму затримку, потребу в синхронізації та поведінку в разі відмови. Така робота допомагає уникнути як вибору обладнання з невиправдано завищеною продуктивністю, так і пропуску критично важливого з’єднання.
Рішення щодо зіркової, лінійної, кільцевої або змішаної топології ухвалюють з урахуванням фізичного розташування машини та цільової доступності. Саме лише зображення кільця не створює резервування мережі: протокол резервування, який підтримують комутатори, час циклу, менеджер кільця та поведінка кінцевих пристроїв мають бути узгоджені. Визначають довжини мідних ліній Ethernet, траси, що потребують оптоволокна, переходи між шафою та польовим рівнем, а також підхід до екранування й заземлення кабелів. Якщо обидва входи живлення комутатора з резервним входом підключені через один запобіжник до одного джерела, ризик відмови із загальної причини зберігається.
Вибір некерованого або керованого промислового комутатора
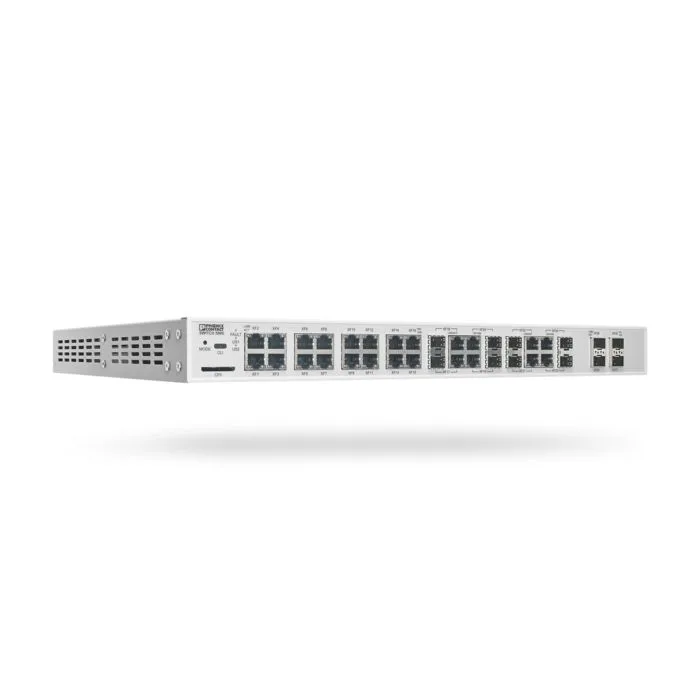
Портфель FL SWITCH від Phoenix Contact охоплює некеровані та керовані комутатори Ethernet із варіантами Gigabit, PoE, мідних і оптоволоконних інтерфейсів. Некеровані комутатори забезпечують просте введення в експлуатацію невеликих виробничих комірок зі сталою конфігурацією, які не потребують функцій керування мережею. За відповідної кількості портів, швидкості 10/100 або Gigabit, способу монтажу та умов довкілля вони можуть бути економічним рішенням. Натомість, коли потрібні сегментація мережевого трафіку, діагностика, дзеркалювання портів, резервування, інтеграція PROFINET, захист або точна часова синхронізація, слід розглядати керовані пристрої.
Сімейство продукції охоплює різні конструктивні виконання: від монтажу на DIN-рейку в шафі керування до 19-дюймових магістральних пристроїв і польових виробів зі ступенем захисту IP. Наприклад, сімейства FL SWITCH 1000 і 1100 пропонують компактні варіанти для стандартних застосувань, тоді як серії 1600 і 1700 орієнтовані на польові умови. Сімейство FL SWITCH 5900 призначене для магістральних завдань із високою щільністю портів. Назви цих сімейств не є точними технічними характеристиками. Матрицю портів і швидкостей, тип SFP, робочу температуру, живлення, сертифікацію, програмні функції та габарити потрібно перевіряти за вибраним кодом замовлення.
Порівнюйте не лише кількість портів
Для комутатора важливий запас вільних портів, проте ще важливіший їхній тип. Мідний RJ45, польове з’єднання M12, слот SFP для оптоволокна та порт PoE виконують різні завдання. Під час вибору модуля SFP узгоджують одномодове або багатомодове волокно, довжину хвилі, тип роз’єму, оптичний бюджет і відстань. Під час проєктування PoE загальний бюджет потужності комутатора та клас кожного порту порівнюють із максимальним споживанням камер або точок доступу. Передавання живлення кабелем зв’язку може зменшити потребу в окремій проводці 24 V, але зосереджує вимоги до безперервності живлення та теплового розрахунку на комутаторі.
Функції керування добирають відповідно до реальних потреб. VLAN допомагають розділяти широкомовні домени та зони безпеки; QoS може надавати пріоритет трафіку, критичному до часу; діагностика через SNMP або вебінтерфейс забезпечує контроль стану мережі під час експлуатації. Дзеркалювання портів корисне для аналізу несправностей. Для реалізації TSN, PTP або спеціальних функцій протоколу автоматизації недостатньо самої наявності цих назв у характеристиках пристрою: потрібні відповідний профіль усієї мережі, архітектура синхронізації часу та підтримка кінцевими пристроями. Версія вбудованого ПЗ та резервна копія конфігурації мають входити до комплекту документації з введення в експлуатацію.
Сегментація мережі за допомогою маршрутизатора та міжмережевого екрана
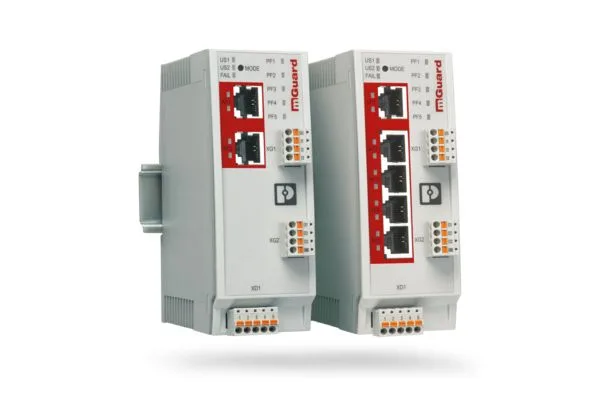
Комутатор розподіляє трафік у межах однієї мережі, а маршрутизатор керує передаванням між різними IP-мережами. Портфель промислових маршрутизаторів і засобів кібербезпеки Phoenix Contact охоплює маршрутизатори LAN/NAT, стільникові підключення, VPN та функції міжмережевого екрана. Серії FL MGUARD 2100 і 4300 розглядають для сегментації машин або виробничих комірок і реалізації сценаріїв захищеного віддаленого обслуговування. NAT може допомогти адаптувати наявний план IP-адресації машини до мережі верхнього рівня, але самостійно не усуває першопричину конфліктів адресації чи неконтрольований потік даних.
Правила міжмережевого екрана формують за пристроєм, напрямком, протоколом і портом за принципом «дозволяти необхідний трафік, решту відхиляти». Тимчасовий доступ для обслуговування не повинен перетворюватися на постійний широкий дозвіл. VPN-тунель шифрує передавання, але автоматично не підтверджує особу належного користувача, безпеку кінцевого пристрою чи дії після підключення. Персональні облікові записи, можливість багатофакторної автентифікації, обмежені в часі повноваження, журналювання подій, захищене керування ключами та процедура припинення доступу є складовими комплексного рішення.
Phoenix Contact повідомляє про сертифікацію IEC 62443-4-2 для певних пристроїв mGuard із лінійок 2000 і 4000 та про їх створення в межах сертифікованого процесу розроблення відповідно до IEC 62443-4-1. Цю заяву слід розглядати з урахуванням сімейства продукції, версії апаратного забезпечення/вбудованого ПЗ та вимог виробника до безпечної конфігурації. Використання сертифікованого пристрою не означає автоматичної відповідності всього підприємства IEC 62443. Окремо потрібно організувати інвентаризацію активів, аналіз ризиків, зони та канали зв’язку, керування користувачами, процес встановлення виправлень, резервне копіювання та реагування на інциденти.
Інтеграція протоколів за допомогою шлюзів і серверів пристроїв
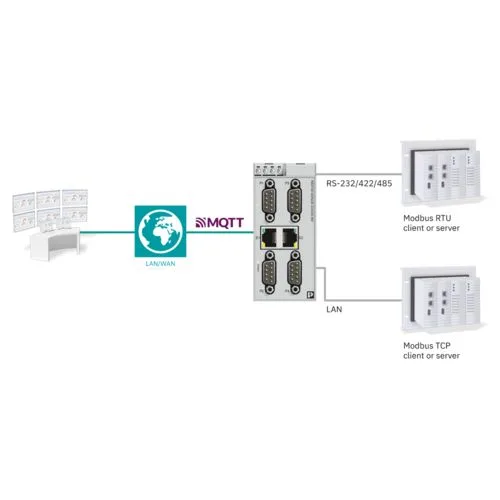
У наявному парку машин можуть співіснувати послідовні інтерфейси, Modbus RTU, застарілі польові шини та нові протоколи на основі Ethernet. Сервери пристроїв Phoenix Contact можуть підключати стандартні пристрої з послідовним інтерфейсом до Ethernet через віртуальний COM-порт, TCP або UDP. Сімейства шлюзів забезпечують перетворення між Modbus RTU/ASCII та Modbus TCP; між Modbus та EtherNet/IP або PROFINET; а в окремих виробах — між Modbus і MQTT. Перетворення протоколів не означає повної тотожності моделей даних з обох боків. Потрібно визначити карту регістрів, тип даних, порядок байтів, масштабування, цикл опитування та значення в разі помилки.
Сімейство GW MQTT/MODBUS пропонує варіанти передавання виробничих даних до локального або хмарного брокера MQTT, а підтримка Sparkplug B входить до характеристик окремих виробів. Для застосувань у технологічних процесах також доступні модульні шлюзи, що передають дані HART до HART-IP, Modbus TCP, PROFINET або OPC UA. Тут потрібно розділяти дані керування та дані моніторингу. Втрата зв’язку із системою верхнього рівня або хмарою не повинна зупиняти цикл керування в реальному часі; буферизацію, часові мітки, повторне передавання та належність даних потрібно визначати на рівні архітектури.
Оптоволокно, медіаконвертери та подовжувачі Ethernet
На трасах, де довжина мідної лінії Ethernet, електромагнітне середовище або вимоги до гальванічної розв’язки зумовлюють потребу в оптоволоконному з’єднанні, можна обрати медіаконвертер або комутатор з оптоволоконними портами. Тип волокна, роз’єм, бюджет лінії та план резервних волокон визначають до монтажу. Використання оптоволокна може зменшити електромагнітний вплив, проте неправильно очищений роз’єм, надмірний вигин або додаткові втрати понад оптичний бюджет створюють нові джерела відмов. Приймачі-передавачі та модулі SFP слід перевіряти за актуальним списком сумісності комутатора.
У проєктах модернізації, де потрібно повторно використати наявну двопровідну або коаксіальну інфраструктуру, можна розглядати подовжувачі Ethernet. Досяжні відстань і швидкість залежать від типу кабелю, його перерізу, з’єднань і рівня завад. Максимальна відстань у каталозі не є гарантією такої продуктивності на кожному об’єкті. Потрібно виконати вимірювання лінії, випробування на фактичному кабелі та перевірку втрат пакетів в умовах завад. Критичний трафік керування не слід прирівнювати до трафіку обслуговування або моніторингу.
Вибір Industrial Wireless
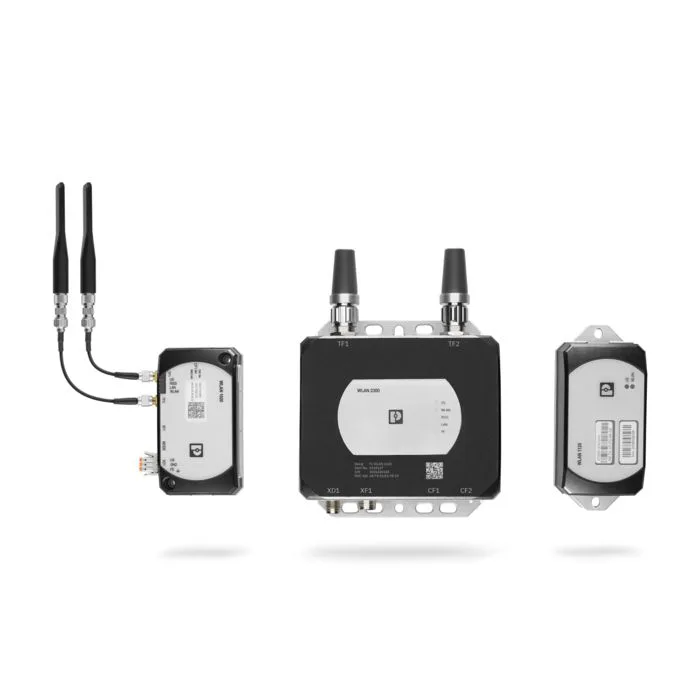
У портфелі Phoenix Contact Industrial Wireless технології WLAN, Bluetooth, Trusted Wireless, NearFi та LoRaWAN призначені для різних завдань. WLAN орієнтована на високопродуктивні мережі Ethernet, Bluetooth — на підключення керування або I/O поблизу машини, Trusted Wireless — на передавання даних послідовних інтерфейсів та I/O на великих територіях, NearFi — на безконтактне передавання живлення та Ethernet у реальному часі на дуже короткій відстані, а LoRaWAN — на передавання вимірювальних даних на великі відстані з низьким енергоспоживанням. Ці технології не є взаємозамінними лише за дальністю: вони відрізняються затримкою, пропускною здатністю, енергоспоживанням, мобільністю та використанням спектра.
Для варіантів Wi-Fi 6/6E у серіях WLAN 1000 і 2300 на офіційній сторінці зазначені діапазони 2,4, 5 та, залежно від виробу/країни, 6 GHz, валова швидкість передавання даних до 2.400 Mbps, роумінг і такі функції, як WPA2/WPA3. «Валова» швидкість не дорівнює корисній пропускній здатності застосунку: фактичний результат визначають ширина каналу, кількість клієнтів, рівень сигналу, завади та протокольні накладні витрати. Використання 6 GHz має відповідати законодавству країни та вибраному варіанту пристрою. Під час обстеження об’єкта слід перевірити розташування точки доступу, тип антени, втрати в кабелі, зону Френеля та маршрут руху.
| Мережеве завдання | Напрям рішень Phoenix Contact | Основні дані, які слід запросити в комерційній пропозиції |
|---|---|---|
| Простий розподіл з’єднань у межах виробничої комірки | Некерований FL SWITCH | Кількість і швидкість портів, мідь/оптоволокно, живлення, монтаж і температура |
| Діагностика та резервована мережа | Керований FL SWITCH | VLAN, протокол резервування, часова синхронізація, керування та вбудоване ПЗ |
| Сегментація мережі та віддалене обслуговування | FL MGUARD і промислові маршрутизатори | План IP-адресації, NAT, VPN, матриця дозволів, ідентифікація, журнали та сфера дії сертифіката |
| Перетворення між застарілими та новими протоколами | Сервери пристроїв і шлюзи | Вихідний і цільовий протоколи, регістри/модель даних, цикл і поведінка в разі помилки |
| Протяжна траса або траса із завадами | Оптоволоконний комутатор, медіаконвертер або подовжувач Ethernet | Відстань, тип кабелю/волокна, оптичний бюджет, швидкість і вимірювання на об’єкті |
| Рухомі об’єкти або бездротовий зв’язок на польовому рівні | WLAN, Bluetooth, Trusted Wireless, NearFi або LoRaWAN | Покриття, обсяг даних, затримка, мобільність, антена та вимоги країни до частот |
Контрольний список для проєктування та комерційної пропозиції
- Складіть перелік пристроїв: Зафіксуйте порти, протокол, IP-адресу, швидкість, версію вбудованого ПЗ та фізичне розташування кожного мережевого вузла.
- Розділіть класи трафіку: Визначте окремі вимоги до трафіку керування в реальному часі, функційної безпеки, зображень, HMI, інженерних робіт, обслуговування та систем верхнього рівня.
- Накресліть топологію та схему резервування: Оцініть кільцеві, зіркові та магістральні з’єднання з урахуванням допустимого часу відновлення та відмов із загальної причини.
- Оберіть фізичне середовище передавання: Виберіть мідне, M12, оптоволоконне або бездротове з’єднання з урахуванням відстані, EMC, рухомості, ступеня захисту IP та зручності обслуговування.
- Створіть зони кібербезпеки: Задокументуйте дозволи на обмін між виробничими комірками, розташування маршрутизаторів і міжмережевих екранів, користувачів VPN та політику журналювання.
- Підготуйте таблицю відповідності протоколів: Якщо використовуватиметься шлюз, внесіть до таблиці адресу, тип даних, масштабування, період оновлення, часову мітку та значення в разі помилки.
- Перевірте пропускну здатність: За нормального та пікового трафіку виміряйте пропускну здатність, затримку, втрату пакетів, перемикання кільця та бездротовий роумінг відповідно до критеріїв приймання.
- Сплануйте життєвий цикл: Визначте порядок резервного копіювання конфігурації, наявність запасного пристрою, оновлення мікропрограми, сповіщення про безпеку та періодичного аудиту доступу.
Oskon проєктує рішення на базі продукції Phoenix Contact для промислового зв’язку, виходячи із завдань мережі, а не лише з переліку пристроїв. Відповідний комутатор, маршрутизатор, шлюз або бездротовий пристрій — це компонент, який своєчасно передає трафік керування, поводиться передбачувано в разі відмови, забезпечує обслуговувальному персоналу можливість контролю стану мережі та дозволяє лише необхідний обмін даними. Остаточний код виробу слід визначати на підставі актуального технічного паспорта, переліку сумісності, функцій мікропрограми, сфери дії сертифікатів і приймальних випробувань мережі в реальних умовах експлуатації.