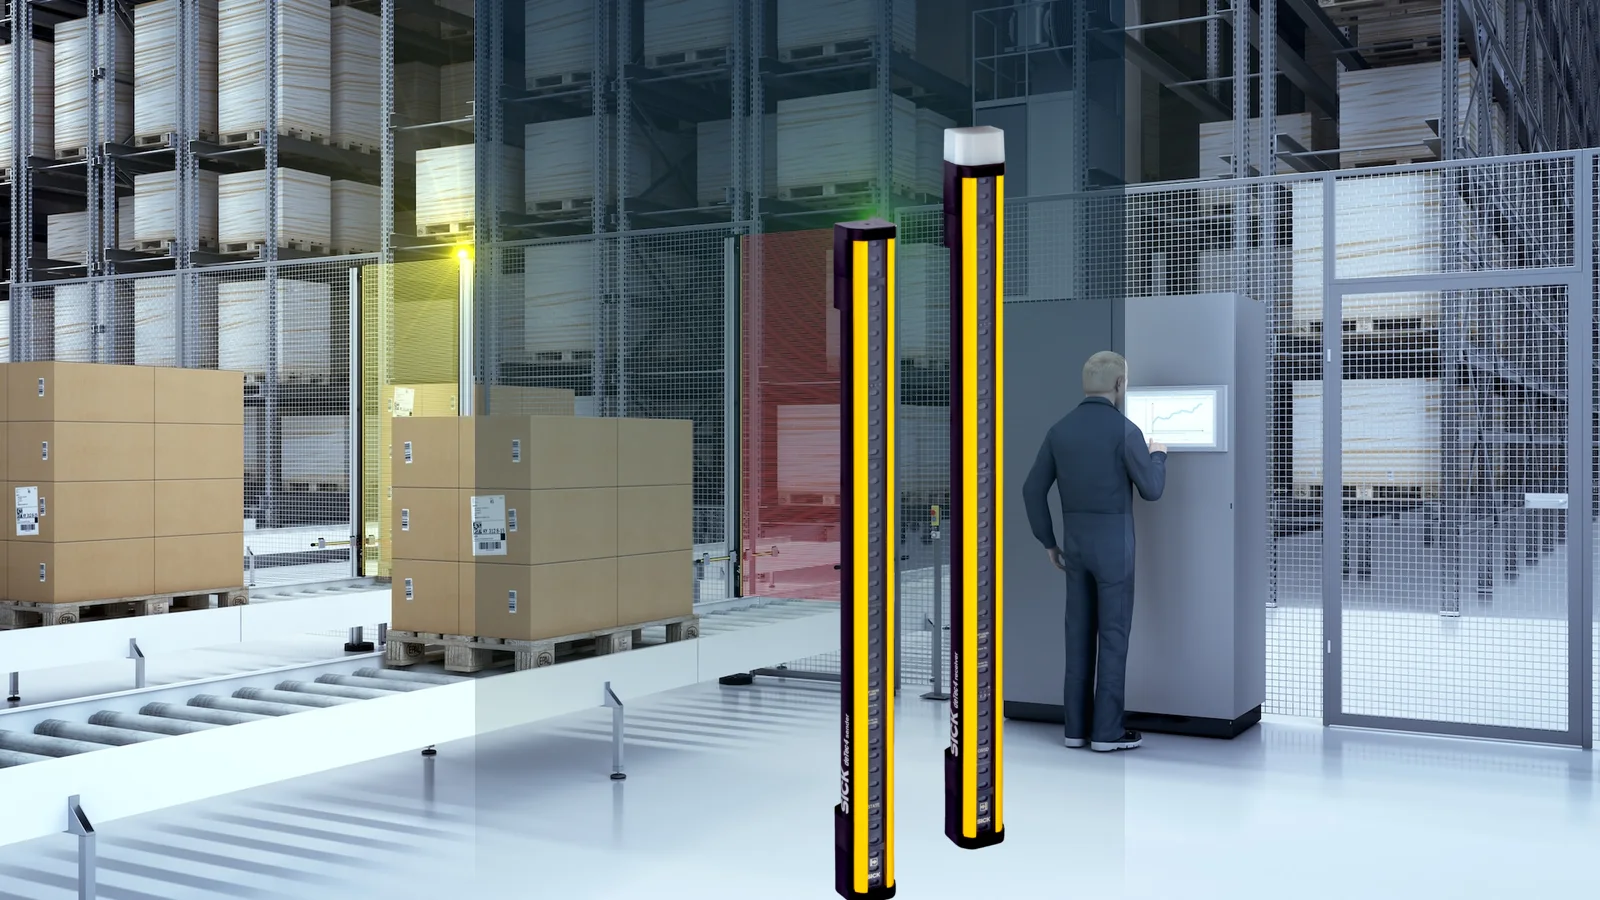
Безпека машин не зводиться до вибору одного виробу та додавання жовтого датчика до виробничої лінії. Необхідно ідентифікувати небезпеки, оцінити ризики, визначити потрібні функції безпеки, вибрати пристрій виявлення та логіку безпеки, забезпечити надійне зупинення небезпечного руху й перевірити весь ланцюг. Навіть якщо стаціонарна машина, роботизована комірка, конвеєрний прохід і мобільний робот розташовані в одній робочій зоні, вони потребують різних захисних архітектур залежно від швидкості наближення, шляхів доступу, часу зупинення та наслідків відмови.
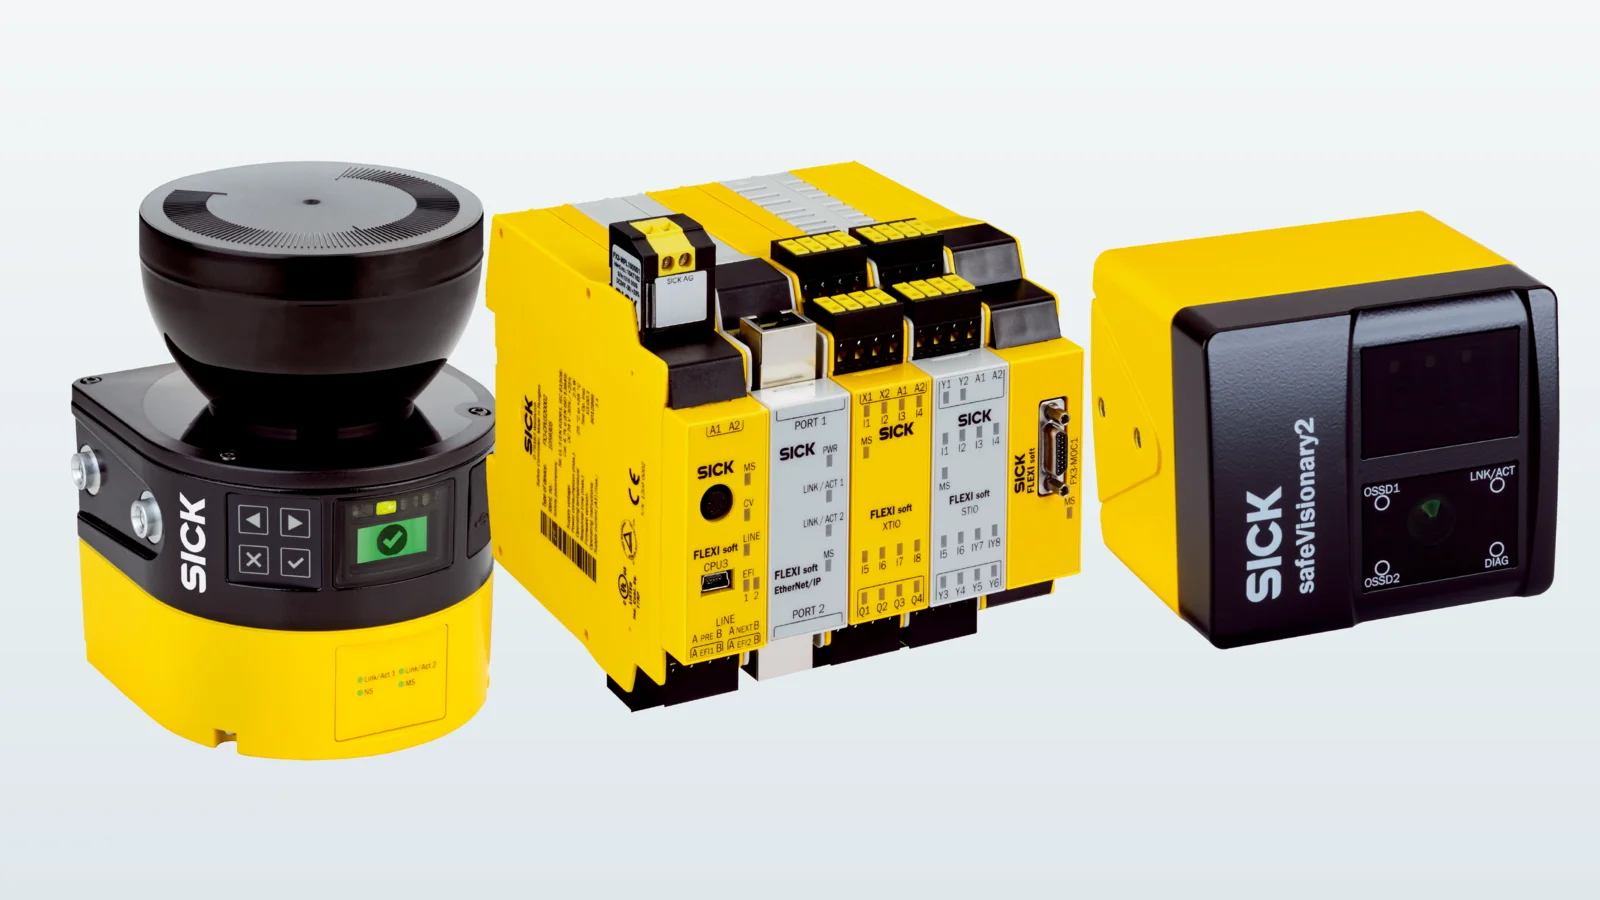
У цьому каталозі та посібнику з проєктування розглянуто лазерний сканер безпеки microScan3, контролер безпеки Flexi Soft і 3D-камеру безпеки safeVisionary2 від SICK як конкретні приклади пристроїв із різними функціями. Можливість їх спільного використання не означає, що кожне застосування потребує всіх трьох компонентів. Вибір відповідного рішення має починатися з оцінювання ризиків; потрібний рівень ефективності або SIL, час реакції, захисне поле й архітектуру безпечних виходів слід перевіряти за актуальною документацією для вибраного коду замовлення.
Перш ніж вибирати виріб, опишіть функцію безпеки
Фраза «Якщо людина входить у зону, машина має зупинитися» — це початок, але не функція безпеки, яку можна перевірити. Потрібно чітко визначити, до якої зони та з якого напрямку можливе наближення, у якій точці відбувається виявлення, за який час зупиняється небезпечний рух, як запобігають повторному пуску та який стан є безпечним у разі відмови. Захисне поле має охоплювати доступ не лише під час роботи, а й під час налагодження, очищення, заміни пресформи, технічного обслуговування та усунення несправностей.
Необхідні показники безпеки оцінюють для всієї підсистеми. Високий рівень ефективності або значення SIL, зазначене на датчику, саме по собі не доводить, що вся функція, включно з кабельними з’єднаннями, логікою безпеки, контакторами, приводом і механічним зупиненням, досягає такого самого рівня. В архітектурі враховують відмови зі спільною причиною, обсяг випробувань, діагностику, строк експлуатації та дані компонентів. Реалізоване рішення мають перевіряти компетентні фахівці відповідно до застосовних стандартів і місцевого законодавства.
microScan3: конфігурований двовимірний захист зон
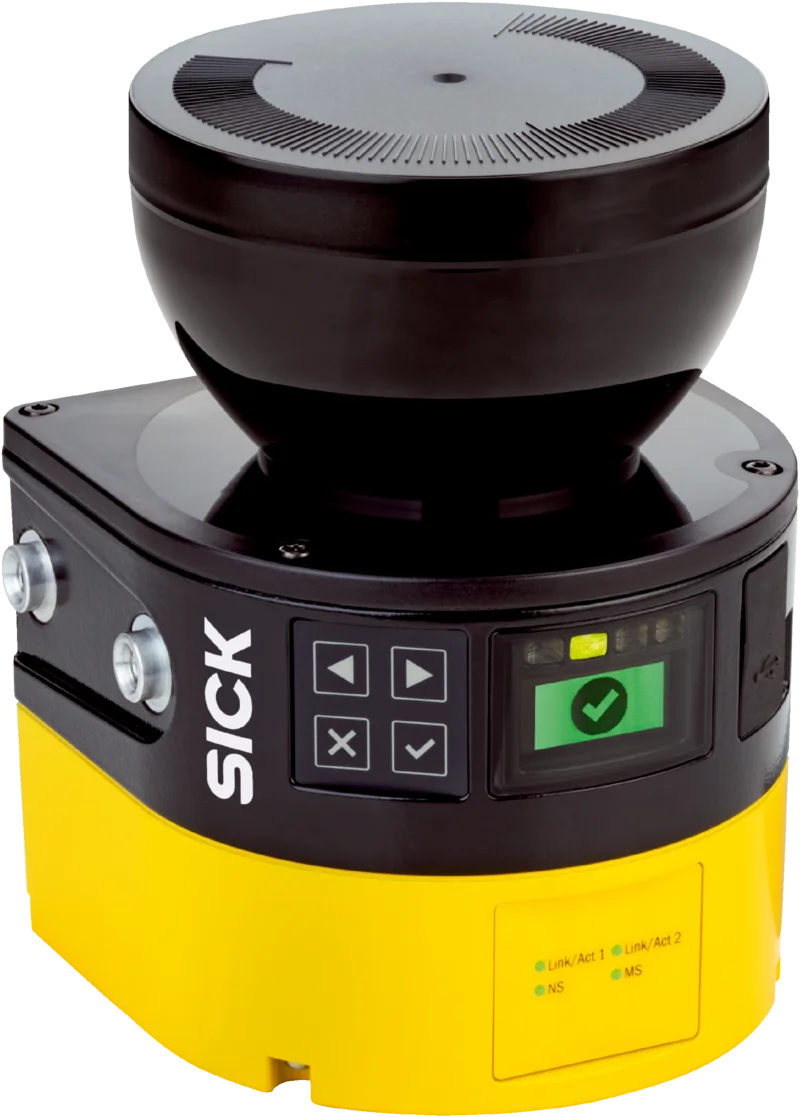
Сімейство SICK microScan3 охоплює лазерні сканери безпеки для створення горизонтальних або вертикальних захисних полів у стаціонарних і мобільних застосуваннях. На офіційній сторінці продукції для цього сімейства зазначено технологію сканування safeHDDM, кут сканування 275 градусів, дальність захисного поля до 9 метрів, до 128 вільно конфігурованих полів і до 8 одночасних захисних полів. Ці максимальні значення не є однаковими для всіх моделей; дальність, кількість полів, підключення та характеристики безпеки варіантів Core, Pro і моделей із мережевим інтерфейсом потрібно перевіряти окремо.
За горизонтального захисту зони поблизу підлоги лазерний сканер може виявляти наближення людини, а за вертикального встановлення — доступ або перетин контрольованого контуру. На мобільному роботі можна вибирати різні набори полів залежно від швидкості та напрямку руху. Проте сканер не є механічною огорожею. Якщо доступ до небезпеки можливий над площиною сканування, під нею або позаду неї, потрібен додатковий захист. Під час планування розміщення на об’єкті слід враховувати сліпі зони, колони, виступання вантажу, гальмівний шлях транспортного засобу та перепади рівня підлоги.
Розділяйте захисні та попереджувальні поля за їхніми функціями
Попереджувальне поле може забезпечувати попередню реакцію для підтримання продуктивності, наприклад зниження швидкості або ввімкнення світлозвукового попередження під час наближення оператора. Порушення захисного поля, своєю чергою, ініціює виконання функції безпеки. Попереджувальне поле не замінює необхідного захисного поля. Для мобільного транспортного засобу зі збільшенням швидкості потрібно вибирати довше поле, а зі зміною напрямку — відповідний набір полів. Надійність сигналів перемикання полів, послідовність переходів і неочікувані комбінації слід аналізувати в логіці безпеки.
На сторінці продукції технологію safeHDDM сканера описано як таку, що забезпечує стійку роботу за впливу пилу та навколишнього освітлення. Це не означає необмеженої стійкості до впливів довкілля. Забруднення оптичної кришки, інтенсивна конденсація, фізичні об’єкти, що перекривають огляд, неправильний монтаж або освітлення поза встановленими межами також потребують оцінювання. Місце монтажу має бути захищене від ударів, вібрації та ризиків під час очищення; діагностичні повідомлення слід враховувати в плані технічного обслуговування.
Flexi Soft: рівень логіки між датчиком і безпечним рухом
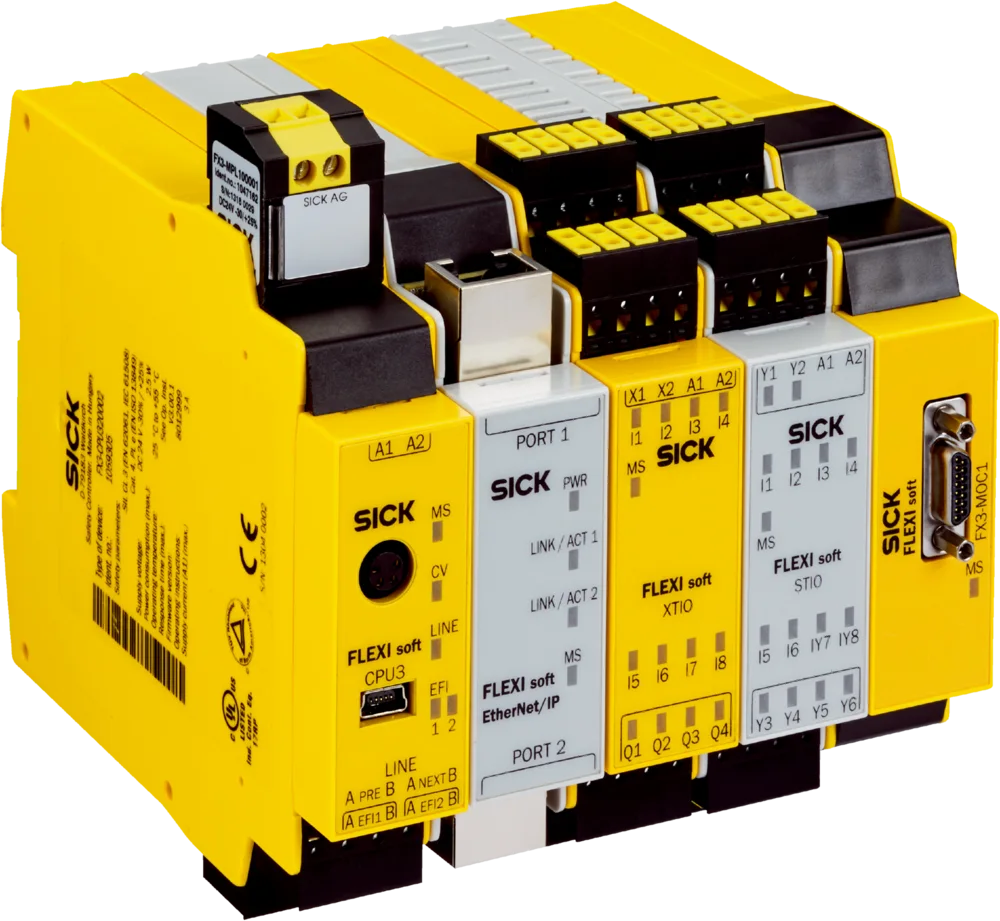
У портфелі SICK Flexi Soft представлений як модульний програмований контролер безпеки. Основні модулі, модулі цифрових і аналогових входів/виходів, шлюзи, модулі Motion Control і релейні модулі можна комбінувати відповідно до застосування. Збереження конфігурації в системному роз’ємі та програмне забезпечення Flexi Soft Designer, що не потребує ліцензії, — це особливості сімейства, які полегшують введення в експлуатацію та заміну пристроїв. Необхідні модулі й кількість каналів вибирають з урахуванням одночасного виконання функцій безпеки та цільової мережі зв’язку.
Контролер безпеки може логічно об’єднувати сигнали аварійного зупинення, вимикачів захисних дверей, світлових завіс або сканерів зон і формувати сигнали безпечних виходів. Проте запрограмована логіка не замінює оцінювання ризиків. Умови скидання, блокування повторного пуску, вибір режиму роботи, обхід захисту під час технічного обслуговування та функції на кшталт muting мають бути спроєктовані із захистом від маніпуляцій і перевірені. Якщо біт вибору режиму зі стандартного PLC використовується для ухвалення рішення щодо безпеки, надійність цього сигналу розглядають окремо.
Рішення щодо мережі, послідовного з’єднання та контролю руху
Згідно зі сторінкою продукції SICK, Flexi Line підтримує безпечне мережеве з’єднання до 32 станцій Flexi Soft, а Flexi Loop — послідовне з’єднання до 32 датчиків безпеки. Ці значення залежать від відповідного обладнання та умов конфігурування. Послідовне з’єднання може зменшити обсяг кабельних з’єднань, проте можливості детальної діагностики кожного пристрою, сумарний час реакції, довжину кабелю та поведінку в разі відмови слід визначати за документацією виробів. Стандартна польова шина та безпечний протокол — не те саме.
У підході Safe Motion дані про швидкість, напрямок або положення можуть бути частиною функції безпеки. Механічне з’єднання енкодера, різнорідність сигналів, функцію привода та логіку контролера потрібно перевіряти разом. Простого копіювання стандартних даних швидкості на вхід безпеки недостатньо. Для мережевого рішення до приймальних випробувань включають безпечний протокол зв’язку, сумісність версій пристроїв, час оновлення мережі та поведінку в разі втрати з’єднання.
safeVisionary2: безпечне тривимірне сприйняття оточення
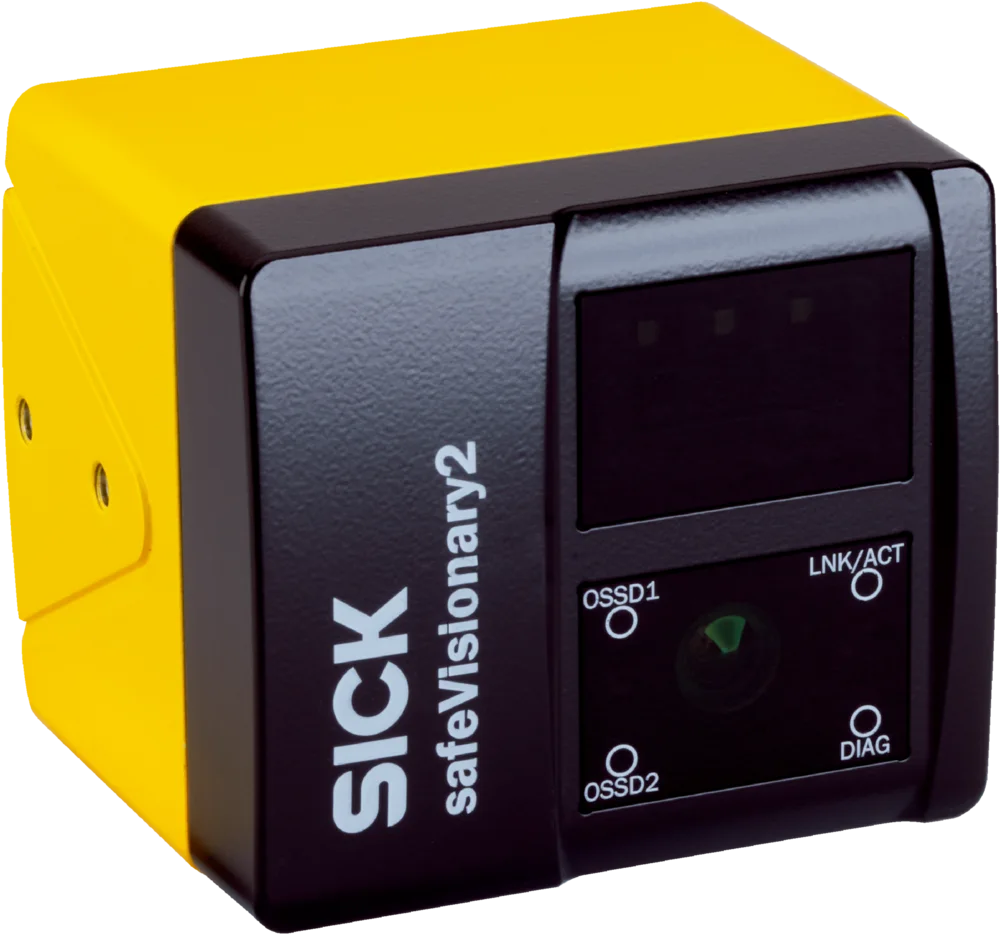
safeVisionary2 — це сімейство 3D-камер Time-of-Flight від SICK, сертифікованих для застосувань безпеки. На офіційній сторінці продукції зазначено рівень ефективності c, захисне поле до 4 метрів, два одночасні захисні поля, вісім станів контролю, передавання вимірювальних даних через Gigabit Ethernet і ступінь захисту корпусу IP65/IP67. На цій самій сторінці наведено дані про отримання 30 зображень за секунду з роздільною здатністю 512 × 424 пікселів і розміри 70 × 80 × 77 mm. Ці значення потрібно перевіряти за технічним паспортом вибраного варіанта та умовами експлуатації.
Тривимірне виявлення може допомогти мобільному роботу бачити виступи над площиною лазерного сканування, контролювати залишкові ризики в роботизованій комірці, наприклад під час нахиляння або простягання руки, а за відповідного проєктування — виявляти небезпеку падіння. Камера також може надавати дані про відстань та інтенсивність для автоматизації. У програмному забезпеченні потрібно розділяти призначення виходу безпеки та стандартних вимірювальних даних; наявність даних для автоматизації не означає, що кожна точка даних має підтверджену придатність для функцій безпеки.
Яка технологія відповідає певній геометрії захисту?
| Проєктна ситуація | Підхід SICK для розгляду | Критично важливі перевірки |
|---|---|---|
| Горизонтальна небезпечна зона навколо машини | Конфігуроване захисне поле microScan3 | Площина сканування, доступ, дальність, роздільна здатність і сумарний час зупинення |
| Змінні швидкість і напрямок руху мобільного робота | Набори полів microScan3 та відповідне безпечне керування | Гальмівний шлях, логіка перемикання полів, виступання вантажу та стан підлоги |
| Кілька датчиків і режимів роботи | Модульний контролер безпеки Flexi Soft | Архітектура входів/виходів, логіка, час реакції, скидання та діагностичне покриття |
| Перешкоди над площиною сканування | 3D-захисне поле safeVisionary2 | Об’єм огляду, сліпі зони, відбивання, монтаж і необхідний рівень ефективності |
| Доступ і залишковий ризик у роботизованій комірці | Поєднання двовимірного або тривимірного виявлення з логікою безпеки | Оцінювання ризиків, безпечна відстань, повторний пуск і перевірочне випробування |
Не плануйте розміщення без визначення безпечної відстані та вимірювання часу зупинення
Відстань від захисного пристрою до небезпеки розраховують так, щоб час наближення людини був достатнім для фактичного зупинення машини. Сумарний час охоплює час реакції датчика, логіки безпеки, зв’язку, вихідних елементів, привода та механічного зупинення. Використання лише одного значення часу реакції з каталогу буде недостатнім. Час зупинення потрібно вимірювати за найгіршого поєднання навантаження, швидкості та температури; слід враховувати допуски й запас на зношування з часом.
Побудова поля сканера на екрані не забезпечує автоматичного дотримання фізичної безпечної відстані. Масштаб, опорний контур, висоту монтажу, роздільну здатність і припуски до захисного поля застосовують відповідно до інструкцій виробника. Для камери межі контрольованого об’єму також мають відповідати реальним координатам машини. Якщо поза захисним полем є ділянки, де людина може обійти виявлення або залишитися непоміченою, огляд із точки скидання, додаткове виявлення та механічні заходи розглядають у комплексі.
Введення в експлуатацію, верифікація та керування змінами
Перед введенням в експлуатацію електричну схему, перелік функцій безпеки та програмну конфігурацію узгоджують до єдиної ревізії. Кожен вхід активують окремо; перевіряють, чи відповідний вихідний канал переходить у безпечний стан і чи не виникає непередбаченого впливу на інші режими. Межі полів фізично перевіряють відповідним тестовим зразком. Передбачені сценарії відмов, як-от повторний пуск, зникнення живлення, втрата мережі, від’єднання датчика, коротке або міжканальне замикання, відтворюють відповідно до плану випробувань.
Файли конфігурації потрібно зберігати з контролем доступу та номерами версій. Слід запобігати несанкціонованій зміні параметрів; доступ обслуговувального персоналу до діагностичних даних і право змінювати програму безпеки мають бути розмежовані. У разі зміни положення датчика, гальмівної системи машини, програмного забезпечення привода або навантаження виробом не можна вважати попередню валідацію автоматично чинною. Функції безпеки, яких стосуються зміни, оцінюють повторно, а результати документують.
Під час періодичної перевірки оглядають оптичну поверхню, кронштейн, кабель, захисне поле та функцію зупинення. Діагностичні записи можуть вказувати на повторювані проблеми із забрудненням, вібрацією або зв’язком; однак відсутність записів про помилки не скасовує фізичних випробувань. Інтервал випробувань визначають за результатами оцінювання ризиків, інструкціями виробника, частотою використання та вимогами законодавства.
Проєктні дані для підготовки пропозиції
- Перелічіть небезпеки: Опишіть сценарії руху, затискання, роздавлювання, порізів, зіткнення та падіння для кожного режиму роботи.
- Визначте функції безпеки: Зазначте подію активації, безпечну реакцію, умову скидання та цільовий рівень ефективності.
- Надайте план розміщення: Покажіть на кресленні з розмірами напрямки доступу, сліпі зони, перешкоди, маршрути мобільних пристроїв і монтажні поверхні.
- Надайте дані зупинення: Зафіксуйте виміряний за найгірших умов час зупинення, швидкість, навантаження та характеристики гальмування.
- Надайте архітектуру керування: Опишіть PLC безпеки, привод, контактор, мережевий протокол, I/O та канал відключення енергії.
- Укажіть умови середовища: Зазначте вплив пилу, навколишнього освітлення, вібрації, ударів, температури, води, хімічних речовин і зовнішніх умов.
- Визначте план випробувань: Перелічіть сценарії нормальної роботи, технічного обслуговування, повторного пуску, втрати живлення та мережі, а також внесення штучних несправностей.
Підхід Oskon полягає в тому, щоб розглядати датчик і контролер не як окремі позиції, а як компоненти функції безпеки, яку можна перевірити. Реалізація передбачає компетентне оцінювання ризиків, розрахунки відповідно до стандартів, вибір належного варіанта виробу, безпечну реакцію машини та документально підтверджену валідацію. Цей посібник сам по собі не є оцінкою ризиків або декларацією відповідності; наявність продукції та обсяг проєкту додатково підтверджуються на дату надання комерційної пропозиції.
Офіційні технічні джерела
- SICK — асортимент продукції для промислової безпеки
- SICK — лазерний сканер безпеки microScan3
- SICK — контролер безпеки Flexi Soft
- SICK — 3D-камера безпеки safeVisionary2
Максимальна дальність дії, кількість зон, інтерфейс, клас захисту та показники безпеки можуть відрізнятися залежно від моделі та коду замовлення. Остаточне проєктне рішення має бути перевірене на основі актуальних інструкцій з експлуатації, розрахунків безпеки та валідації для конкретного застосування.